O que é sistema operacional: para que serve e por que mantê-lo atualizado na empresa
- 19 novembro, 2026
 Software
Saber o que é sistema operacional é essencial para qualquer liderança que busca estabilidade e segurança digital. Trata-se do conjunto de programas que controla os recursos físicos do computador, como processador e armazenamento, e permite a execução coordenada das aplicações de negócio. Para manter os computadores seguros e operantes, a gestão deve inventariar os equipamentos ativos, aplicar pacotes de correção regularmente e substituir sistemas sem suporte antes que provoquem falhas de faturamento, lentidão severa ou incidentes de segurança cibernética.
No dia a dia corporativo, a ausência de governança sobre essas plataformas básicas resulta em paradas não programadas, conflitos entre softwares fiscais e vulnerabilidades exploráveis por agentes maliciosos. Proteger a operação exige entender a arquitetura do núcleo do sistema, a separação funcional entre estações e servidores dedicados e a relevância de manter rotinas preventivas de testes e distribuição de correções.
Ao longo deste conteúdo, você compreenderá as funções de mediação entre hardware e software corporativo, os impactos diretos do ciclo de vida das versões e as diretrizes práticas para estruturar uma rotina proativa de manutenção tecnológica que garanta a continuidade das atividades produtivas da empresa.
Sumário
- O que é sistema operacional e como ele controla a operação da empresa
- Tipos de plataforma: estações de trabalho versus servidores corporativos
- Para que serve a gestão de processos, memória e arquivos no ambiente empresarial
- Por que a atualização da plataforma é vital para evitar brechas de segurança
- Ciclo de vida e fim de suporte: os riscos operacionais do software legado
- Compatibilidade com sistemas corporativos e prevenção de paradas operacionais
- Como estruturar uma rotina proativa de testes e aplicação de patches
- Conclusão
- Perguntas Frequentes
O que é sistema operacional e como ele controla a operação da empresa
Compreender essa tecnologia estrutural exige enxergá-la como a camada fundamental que viabiliza o uso produtivo de qualquer computador corporativo. Trata-se do conjunto de programas estruturantes responsável por intermediar a comunicação direta entre os componentes físicos da máquina e os softwares de gestão empresarial. Para manter as operações protegidas, os gestores precisam mapear todos os equipamentos ativos por meio de um inventario de ti, aplicar correções de segurança semanais e substituir versões sem suporte antes que causem travamentos no faturamento ou brechas críticas de segurança.
Segundo publicação acadêmica disponibilizada pela UFSM sobre fundamentos computacionais, o propósito central dessa camada lógica é propiciar um ambiente propício no qual o usuário possa executar programas de forma conveniente, ocultando a complexidade dos circuitos internos.
Essa plataforma básica atua como o maestro de toda a infraestrutura computacional corporativa. Sem essa camada lógica, periféricos, discos rígidos e processadores permanecem inertes, incapazes de executar tarefas comerciais ou rotinas financeiras. Portanto, ao organizar fluxos de trabalho internos, essa estrutura distribui a capacidade de processamento entre as ferramentas abertas pela equipe.
Para assegurar a continuidade de negócios e a estabilidade nas rotinas de trabalho, a arquitetura dessa tecnologia desempenha funções vitais nos bastidores:
- Coordenação do núcleo de controle para mediar instruções diretas aos componentes físicos sem gerar conflitos.
- Estruturação e gerenciamento de memória e processos para evitar que falhas em planilhas ou navegadores derrubem todo o computador.
- Organização hierárquica do sistema de arquivos para assegurar controle de permissões de leitura e gravação por usuário.
- Intermediação de comandos enviados por impressoras fiscais, leitores de código de barras e interfaces de rede.
Quando essa camada perde estabilidade ou opera sem supervisão técnica adequada, a empresa enfrenta um computador lento, travamentos no acesso aos bancos de dados e vulnerabilidades críticas. Saber como essa base opera permite que a liderança tome decisões seguras sobre manutenção, garantindo que o maquinário suporte as metas diárias da operação corporativa sem paradas não planejadas.
Tipos de plataforma: estações de trabalho versus servidores corporativos
Compreender os diferentes ecossistemas utilizados no ambiente corporativo é essencial para desenhar políticas de infraestrutura eficientes. Enquanto as soluções voltadas para terminais priorizam a produtividade imediata do colaborador e a navegação amigável, os ambientes voltados a servidor para empresa têm como foco a resiliência contínua, o processamento concorrente e o controle rigoroso de acessos a dados sensíveis.
Conforme documentado em material técnico do Departamento de Informática da UFPR, essas ferramentas compõem a base indispensável para o funcionamento de praticamente qualquer mecanismo computacional moderno, estendendo-se desde pequenos dispositivos embarcados até grandes servidores de rede.
As principais categorias de ambientes lógicos dividem funções distintas na operação corporativa:
- Plataformas voltadas para estações de trabalho, focadas na interface gráfica amigável e execução de softwares diários do usuário.
- Ambientes desenvolvidos para servidores dedicados, desenhados para suportar múltiplos serviços simultâneos e garantir alta disponibilidade.
- Soluções projetadas para dispositivos embarcados e roteadores de rede, focadas em tarefas restritas de alto desempenho em tempo real.
O equilíbrio operacional depende de governança adequada sobre esses dois pilares, conforme demonstrado no comparativo abaixo:
| Eixo de Análise | Gestão Tradicional Isolada | TI Gerenciada da HLTI |
|---|---|---|
| Frequência de atualização e aplicação de patches de segurança | Intervenções manuais eventuais, mantendo vulnerabilidades abertas por longos períodos em segundo plano. | Monitoramento proativo e distribuição automatizada de correções críticas sem interromper as atividades dos colaboradores. |
| Compatibilidade com sistemas legados versus novas tecnologias | Conflitos recorrentes de bibliotecas que travam rotinas essenciais durante migrações forçadas. | Homologação prévia estruturada em consultoria para assegurar a coexistência estável entre softwares essenciais. |
| Estabilidade operacional e impacto no tempo de inatividade (downtime) | Interrupções inesperadas no expediente devido a reinicializações desordenadas e falhas de serviços. | Rotinas preventivas executadas fora do horário comercial com prevenção contra paradas não planejadas. |
| Custo de mitigação reativa versus governança proativa do ciclo de suporte | Despesas imprevistas com contenção de crises e paradas de estações e servidores. | Previsibilidade financeira com suporte sem fidelidade focado na extensão saudável do ciclo útil dos ativos. |
A correta separação entre essas camadas garante governança alinhada às exigências técnicas previstas pelo portal da ANPD para segurança da informação, protegendo tanto a memória volátil dos servidores quanto as estações conectadas.
Para que serve a gestão de processos, memória e arquivos no ambiente empresarial
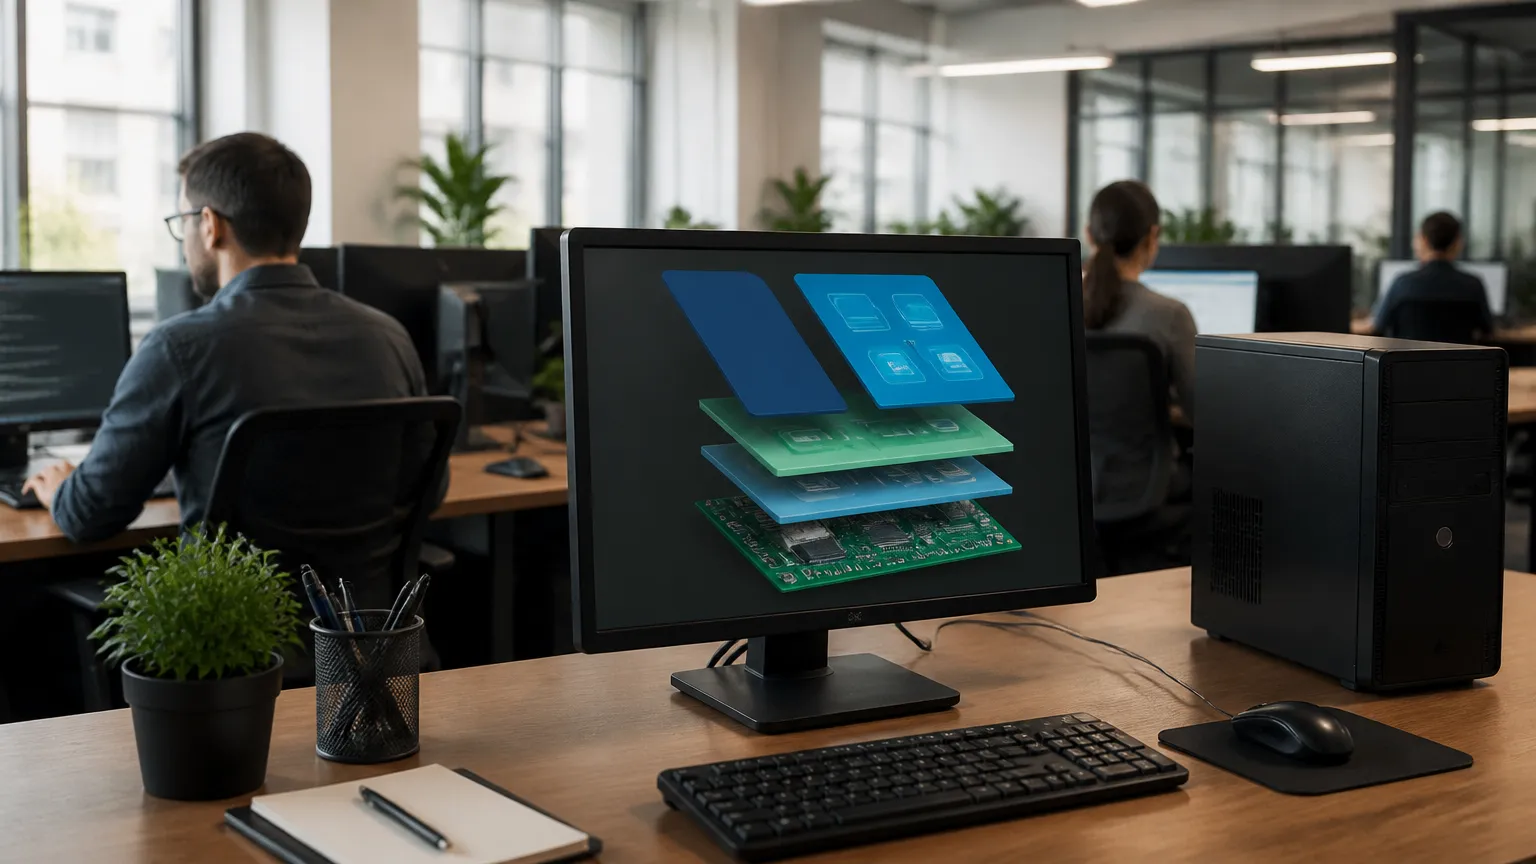
No dia a dia corporativo, a estabilidade operacional depende diretamente de como os recursos de hardware são orquestrados. Entender as funções centrais ajuda a mensurar o valor dessa arquitetura na prática, já que ela atua como o árbitro invisível entre os programas de negócio e os componentes físicos da máquina, aspecto essencial em qualquer rotina de manutenção preventiva em TI.
O núcleo estrutural de controle desempenha a mediação fundamental para assegurar que nenhuma aplicação monopolize a capacidade de processamento ou cause travamentos em cadeia. Essa camada executa a divisão de tarefas por meio de prioridades definidas, impedindo que serviços essenciais parem de funcionar repentinamente.
A administração eficiente desses elementos sustenta pilares técnicos indispensáveis:
- Distribuição controlada da capacidade de processamento entre serviços concorrentes para evitar gargalos durante picos operacionais
- Isolamento de áreas na memória de acesso aleatório para que falhas em softwares individuais não corrompam a execução das demais rotinas
- Estruturação e controle rigoroso de privilégios no sistema de arquivos para assegurar a integridade de dados e o rastreamento das informações
- Monitoramento contínuo das filas de entrada e saída para reduzir a latência de gravação em discos e servidores
O gerenciamento de recursos evita que bancos de dados locais, plataformas de emissão fiscal e ferramentas administrativas entrem em conflito. Quando essa alocação ocorre com disciplina, a empresa reduz o risco de corrupção de arquivos e preserva o tempo de resposta das estações de trabalho, prevenindo situações em que um computador da empresa lento compromete a produtividade da equipe.
Essa governança técnica garante a continuidade operacional ao impedir que falhas isoladas afetem rotinas inteiras de faturamento ou atendimento, assegurando previsibilidade nas atividades diárias da infraestrutura tecnológica.
Por que a atualização da plataforma é vital para evitar brechas de segurança
Falhas de segurança surgem continuamente à medida que novos códigos são examinados por especialistas e agentes maliciosos. A rotina preventiva de atualização corrige erros lógicos no código-fonte, aplicando pacotes corretivos antes que vulnerabilidades conhecidas sejam exploradas para invadir computadores corporativos ou sequestrar bancos de dados estratégicos.
Quando um desenvolvedor identifica uma fragilidade estrutural, ele publica pacotes de correção essenciais para restabelecer a integridade do ambiente digital. Por conseguinte, manter estações de trabalho e servidores operando sem esses ajustes expõe toda a rede a riscos severos, incluindo:
- Execução remota de código malicioso por meio de brechas no gerenciamento de memória e processos
- Elevação não autorizada de privilégios de acesso que compromete o núcleo de controle da máquina
- Propagação lateral de ameaças que paralisam a continuidade de negócios e causam indisponibilidade de serviços
- Vazamento inadvertido de dados corporativos em desconformidade com exigências legais de proteção da privacidade
A negligência na aplicação dessas correções amplia a superfície de ataque da organização. Além do risco operacional imediato decorrente de paradas não programadas, incidentes de vazamento de dados pessoais decorrentes de sistemas obsoletos podem acarretar sanções administrativas previstas na legislação vigente de proteção de dados. Proteger a infraestrutura exige disciplina técnica na distribuição homogênea dos arquivos de manutenção.
Ambientes empresariais modernos demandam processos estruturados de homologação preventiva e inventário de TI contínuo de versões. Dessa maneira, a governança dos ciclos de manutenção assegura que os computadores recebam defesas atualizadas sem gerar incompatibilidades com os softwares legados essenciais ao faturamento diário da empresa.
Ciclo de vida e fim de suporte: os riscos operacionais do software legado
Todo software corporativo possui um período de manutenção programado pelos desenvolvedores. Compreender o ciclo de vida e fim de suporte, conhecido como End of Life, é indispensável para evitar paradas técnicas e brechas de integridade na infraestrutura corporativa.
Quando uma plataforma atinge o encerramento do seu ciclo de vida, a distribuição de pacotes corretivos é suspensa, como ocorre no cenário abordado no artigo sobre o fim do ciclo de plataformas legadas. A ausência de novas correções expõe a rede a vulnerabilidades de segurança e patches não aplicados, criando portas de entrada para acessos não autorizados e sequestro digital. De modo similar, manter versões obsoletas prejudica a compatibilidade com novas ferramentas de gestão, navegadores modernos e serviços em nuvem essenciais para o fluxo de trabalho.
A negligência com a manutenção das plataformas também compromete as diretrizes de conformidade digital, visto que operar ambientes descontinuados evidencia falta de diligência na custódia de dados confidenciais de colaboradores e clientes. Incidentes gerados por componentes legados resultam em penalidades administrativas severas e danos reputacionais irreversíveis.
Os principais impactos operacionais decorrentes da permanência em versões desatualizadas incluem:
- Interrupções não planejadas nas estações de trabalho e servidores, gerando custos elevados de mitigação emergencial
- Incompatibilidade com novos periféricos, certificados digitais e sistemas emissores de documentos fiscais
- Comprometimento da continuidade de negócios e prevenção de paradas decorrente da indisponibilidade repentina de arquivos críticos
- Impossibilidade de atendimento a requisitos formais de auditorias de segurança da informação e contratos corporativos
Migrar estruturas tecnológicas com o apoio de suporte técnico especializado antes do término do ciclo do desenvolvedor minimiza o tempo de inatividade. O planejamento preventivo substitui a intervenção reativa e preserva a produtividade das equipes.
Compatibilidade com sistemas corporativos e prevenção de paradas operacionais
Manter a harmonia entre plataformas básicas e softwares de gestão requer planejamento rigoroso. Quando as correções de software ocorrem sem validação prévia, componentes essenciais de faturamento, controle de estoque e bancos de dados podem falhar, gerando uma situação crítica de sistema fora do ar e interrompendo o fluxo produtivo de forma abrupta.
A descontinuidade de bibliotecas compartilhadas ou a alteração em rotinas estruturais podem desestabilizar integrações legadas críticas. O gerenciamento de memória e processos precisa operar com previsibilidade para garantir que a organização saiba como montar um plano de continuidade eficiente e evite paradas indesejadas na rotina corporativa diária.
Para manter a estabilidade operacional e evitar gargalos nos fluxos administrativos, etapas técnicas estruturadas devem orientar qualquer homologação:
- Homologação de drivers de dispositivos e subsistemas de impressão antes de qualquer liberação ampla
- Testes pontuais de integração com softwares fiscais e emissores de documentos eletrônicos
- Validação da comunicação entre aplicações clientes e bancos de dados centrais em ambiente controlado
- Criação de pontos de restauração imediata para reverter incidentes sem perda de integridade
A integração estável de software corporativo depende de equilíbrio técnico. Ignorar revisões preventivas gera brechas de segurança graves, enquanto migrações precipitadas causam indisponibilidade severa das ferramentas diárias dos colaboradores.
A governança desses ciclos mitiga riscos operacionais e custos com suporte emergencial. Adotar rotinas padronizadas de teste permite que as organizações preservem a integridade dos dados, sustentem a produtividade das equipes e cumpram exigências legais de segurança da informação sem comprometer as rotinas de negócio.
Como estruturar uma rotina proativa de testes e aplicação de patches
Manter a estabilidade operacional de uma organização exige método rigoroso para distribuir correções sem interromper as atividades produtivas. A simples liberação indiscriminada de pacotes corretivos pode gerar incompatibilidades com softwares legados, falhas de comunicação com bancos de dados ou instabilidade no núcleo estrutural de execução. Por essa razão, uma governança técnica estruturada substitui intervenções manuais de última hora por fluxos contínuos de validação e implantação.
Para garantir que a implementação de atualizações ocorra de maneira controlada, as equipes de tecnologia devem estabelecer um processo sequencial em etapas fundamentais:
- Homologação preliminar em ambiente de testes isolado, avaliando o comportamento de drivers e aplicações críticas de negócio
- Criação sistemática de pontos de restauração e cópias de segurança antes de autorizar qualquer modificação no ambiente de produção
- Distribuição escalonada por anéis de implantação, iniciando por grupos pilotos de usuários antes de atingir servidores vitais
- Adoção de rotinas com monitoramento de TI contínuo de métricas de desempenho e telemetria após a instalação para identificar eventuais anomalias
Quando a gestão de vulnerabilidades e patches segue esse fluxo, o tempo de inatividade diminui expressivamente. O procedimento impede que falhas conhecidas permaneçam abertas na rede, ao mesmo tempo em que preserva a integridade dos processos corporativos sem causar lentidão generalizada nas estações de trabalho.
A HLTI adota essa abordagem em suas rotinas de TI gerenciada e suporte sob medida sem fidelidade, administrando todo o ciclo de vida dos ambientes tecnológicos corporativos. Com mais de 34 anos de atuação e mais de 175 empresas atendidas, a organização planeja janelas programadas de manutenção, testes de regressão e validação preventiva. Essa governança assegura conformidade operacional, protege ativos de dados corporativos e garante máxima previsibilidade para que as lideranças empresariais mantenham foco exclusivo no crescimento de suas operações.
Conclusão
A gestão contínua das plataformas tecnológicas sustenta a operação de qualquer negócio. Compreender a mediação entre componentes físicos e ferramentas de trabalho permite diagnosticar gargalos antes que gerem paradas custosas. O controle estrito de processos e privilégios impede falhas em cadeia, assegurando a produtividade diária.
Ignorar o encerramento do ciclo de desenvolvimento oficial expõe a empresa a invasões e penalidades regulatórias sobre dados pessoais. Versões obsoletas perdem compatibilidade com emissores fiscais e serviços em nuvem, gerando gastos imprevistos com suporte emergencial.
Substituir a reação por rotinas de testes, homologação e distribuição programada preserva a estabilidade operacional. É nesse formato proativo que a HLTI atua, unindo governança técnica, monitoramento contínuo e gestão de ativos corporativos, em contratos de suporte técnico sem multa rescisória.
Sua operação não deve conviver com lentidão, instabilidade ou plataformas sem suporte do desenvolvedor. Agora que sua liderança compreendeu claramente o que é sistema operacional e a relevância de sua governança, converse com a equipe da HLTI para diagnosticar a maturidade do seu ambiente tecnológico e estruturar uma rotina preventiva contra falhas operacionais.
Perguntas Frequentes
Qual é a principal função do núcleo estrutural na operação diária da empresa?
O núcleo atua como intermediário entre os programas corporativos e os componentes físicos da máquina. Ele distribui o uso do processador, administra a memória volátil e coordena o tráfego de dados, impedindo que o travamento de uma aplicação paralise todo o equipamento corporativo.
Quais os principais riscos de manter versões descontinuadas no ambiente corporativo?
Plataformas que perderam o suporte oficial deixam de receber correções para brechas de segurança. O uso continuado facilita acessos indevidos, cria incompatibilidades com sistemas fiscais ou bancários e infringe exigências de proteção de dados, aumentando custos com incidentes e paradas operacionais.
Por que a atualização de estações e servidores deve ser homologada previamente?
Aplicar pacotes sem validação pode gerar conflitos com drivers e indisponibilidade em sistemas de gestão legados. Testar correções em ambientes controlados e aplicá-las em fases identifica falhas antes da distribuição geral, evitando paralisações durante o expediente produtivo.
Como a HLTI atua na gestão do ciclo de vida dos ambientes tecnológicos corporativos?
A HLTI realiza inventário técnico, monitoramento e rotinas de distribuição escalonada de atualizações em estações e servidores. Por meio de suporte técnico sem fidelidade, a equipe planeja manutenções preventivas e migrações seguras, reduzindo riscos e prevenindo paradas na operação.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.