O que é spam: por que a caixa de entrada da empresa lota e como filtrar sem perder e-mail importante
- 18 novembro, 2026
 Segurança da Informação
Saber o que é spam no contexto empresarial significa ir além da simples propaganda incômoda: trata-se de um fluxo massivo de mensagens não autorizadas que consome armazenamento, sobrecarrega servidores e mascara ameaças de segurança. Para resolver a caixa de entrada lotada sem perder propostas comerciais ou notas fiscais, a empresa deve adotar uma triagem multicamada que combina validação de domínio, regras heurísticas e uma quarentena gerenciada.
Quando os mecanismos de proteção operam de maneira frouxa, criminosos virtuais utilizam o volume de mensagens para disfarçar tentativas de fraude e sequestro de dados. Por outro lado, travas operacionais descalibradas acabam bloqueando comunicações legítimas de clientes e fornecedores cruciais para o faturamento.
Neste guia, você entenderá por que o correio corporativo atrai tanto tráfego abusivo, como funcionam os motores de filtragem nos bastidores e quais controles técnicos adotar para manter a caixa limpa com máxima previsibilidade.
Sumário
- O que é spam corporativo e por que a caixa de entrada da sua empresa vive lotada
- Os riscos reais do lixo eletrônico: de perda de produtividade a ataques cibernéticos
- Como funciona um filtro antispam corporativo nos bastidores do correio eletrônico
- Comparativo de métodos de proteção: reputação por IP vs análise heurística vs autenticação
- A tríade de autenticação de domínio: protocolos SPF, DKIM e políticas DMARC
- O desafio dos falsos positivos: como criar regras e quarentena sem perder mensagens críticas
- Passo a passo para estruturar a higienização contínua do e-mail corporativo
- Conclusão
- Perguntas Frequentes
O que é spam corporativo e por que a caixa de entrada da sua empresa vive lotada
Para eliminar o acúmulo de lixo eletrônico sem perder mensagens importantes, a empresa deve implementar autenticação rigorosa no servidor de correio, ajustar parâmetros de reputação de remetentes e ativar quarentena gerenciada com liberação simplificada. Analisar esse tráfego indesejado no ambiente corporativo vai além de reconhecer propagandas inconvenientes: trata-se de comunicações volumosas e não solicitadas que consomem largura de banda, esgotam limites de armazenamento e criam portas de entrada para fraudes financeiras.
Segundo documentação técnica disponibilizada pelo Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil mantido pelo NIC.br, esse termo designa comunicações eletrônicas desprovidas de autorização prévia, disseminadas de forma simultânea para milhares de caixas postais.
A sobrecarga diária nas caixas postais corporativas decorre de mecanismos automatizados que exploram domínios desprotegidos. Servidores configurados sem as devidas tecnologias de email para empresas aceitam fluxos indiscriminados de mensagens forjadas, gerando gargalos operacionais imediatos para equipes administrativas e técnicas.
Os fatores operacionais mais comuns que provocam o acúmulo descontrolado de mensagens indesejadas incluem:
- Vazamento de endereços corporativos em bases públicas de contatos e cadastros web desprotegidos;
- Ausência de verificação prévia por meio de listas de bloqueio por IP (RBL/DNSBL) no gateway de entrada;
- Disparos massivos por redes de computadores zumbis que exploram servidores de retransmissão aberta;
- Inexistência de mecanismos preditivos de análise bayesiana e heurística de conteúdo na recepção inicial.
O volume excessivo compromete o fluxo de trabalho porque mensagens críticas de clientes e fornecedores acabam sepultadas sob centenas de contatos irrelevantes. Mais grave que o prejuízo de produtividade é a exposição constante a golpes de phishing, uma vez que a saturação da caixa postal reduz a atenção dos colaboradores e mascara tentativas sofisticadas de infecção e estelionato digital contra o negócio.
Os riscos reais do lixo eletrônico: de perda de produtividade a ataques cibernéticos
Identificar as características dessa comunicação invasiva envolve reconhecer que tais mensagens não causam apenas poluição visual. Em ambientes corporativos, o tráfego contínuo de lixo eletrônico sobrecarrega a infraestrutura de rede, consome espaço de armazenamento nos servidores de correio e dispersa a atenção dos colaboradores com triagens manuais improdutivas.
Ademais, a maior ameaça reside no uso dessas comunicações como vetor de entrada para invasões. Criminosos virtuais utilizam envios massivos para disseminar códigos maliciosos e executar fraudes sofisticadas contra os setores administrativos e operacionais.
Os perigos mais frequentes associados ao recebimento contínuo dessas mensagens incluem:
- Tentativas de golpe via phishing e engenharia social por correio eletrônico, direcionadas a induzir o pagamento de boletos falsos ou a transferência indevida de valores;
- Disseminação de anexos contaminados com executáveis ou macros capazes de instalar ransomware e travar o ambiente computacional;
- Roubo de credenciais corporativas por meio de páginas falsas desenhadas para clonar acessos a painéis internos e contas de e-mail;
- Instalação de cavalos de Troia espiões destinados à exfiltração de relatórios fiscais, contratos e registros confidenciais.
Uma barreira tecnológica indispensável é a implementação de um filtro antispam configurado na borda do servidor corporativo. Esse componente avalia a reputação do remetente, analisa anexos e checa regras técnicas para isolar ameaças em quarentena de mensagens antes que o funcionário interaja com arquivos maliciosos, integrando as tecnologias de e-mail para empresas.
A proteção efetiva exige combinar tecnologia de bloqueio perimetral com a conscientização da equipe, assegurando que o usuário reconheça gatilhos típicos de manipulação psicológica, como senso de urgência exagerado e cobranças inesperadas. Sem essa postura combinada, qualquer clique acidental pode comprometer toda a continuidade operacional da organização.
Como funciona um filtro antispam corporativo nos bastidores do correio eletrônico
O processamento de mensagens em servidores empresariais opera em etapas sucessivas para inspecionar remetentes, cabeçalhos técnicos e o corpo de cada comunicação antes da entrega na caixa postal. A barreira inicial avalia a procedência da conexão por meio de checagens em listas de bloqueio por IP (RBL/DNSBL), descartando conexões oriundas de endereços com histórico recorrente de tráfego abusivo ou servidores comprometidos.
Ultrapassada a verificação inicial de rede, o sistema analisa a autenticidade do remetente por intermédio de tecnologias de e-mail para empresas. Mecanismos normatizados conferem se o remetente possui autorização formal para despachar e-mails em nome daquele domínio específico, mitigando falsificações diretas de identidade corporativa:
- Protocolo SPF para validação dos endereços IP autorizados;
- Assinatura DKIM com chaves criptográficas no cabeçalho;
- Política DMARC para determinar o descarte ou retenção em caso de divergência cadastral.
Logo após a autenticação do remetente ser confirmada, o conteúdo textual e os anexos passam por motores de análise bayesiana e heurística de conteúdo. Esses algoritmos examinam termos suspeitos, estrutura do código HTML, formatação visual e hiperlinks incorporados, atribuindo pontuações numéricas de probabilidade para cada mensagem recebida pelos colaboradores.
Caso a pontuação final exceda o limite operacional pré-configurado, a mensagem segue diretamente para a quarentena corporativa, prevenindo riscos de phishing e tentativas de engenharia social por correio eletrônico sem interromper fluxos rotineiros. O comportamento preventivo desse mecanismo impede que comunicações nocivas alcancem os usuários finais, garantindo simultaneamente registros auditáveis de incidentes para as equipes de monitoramento.
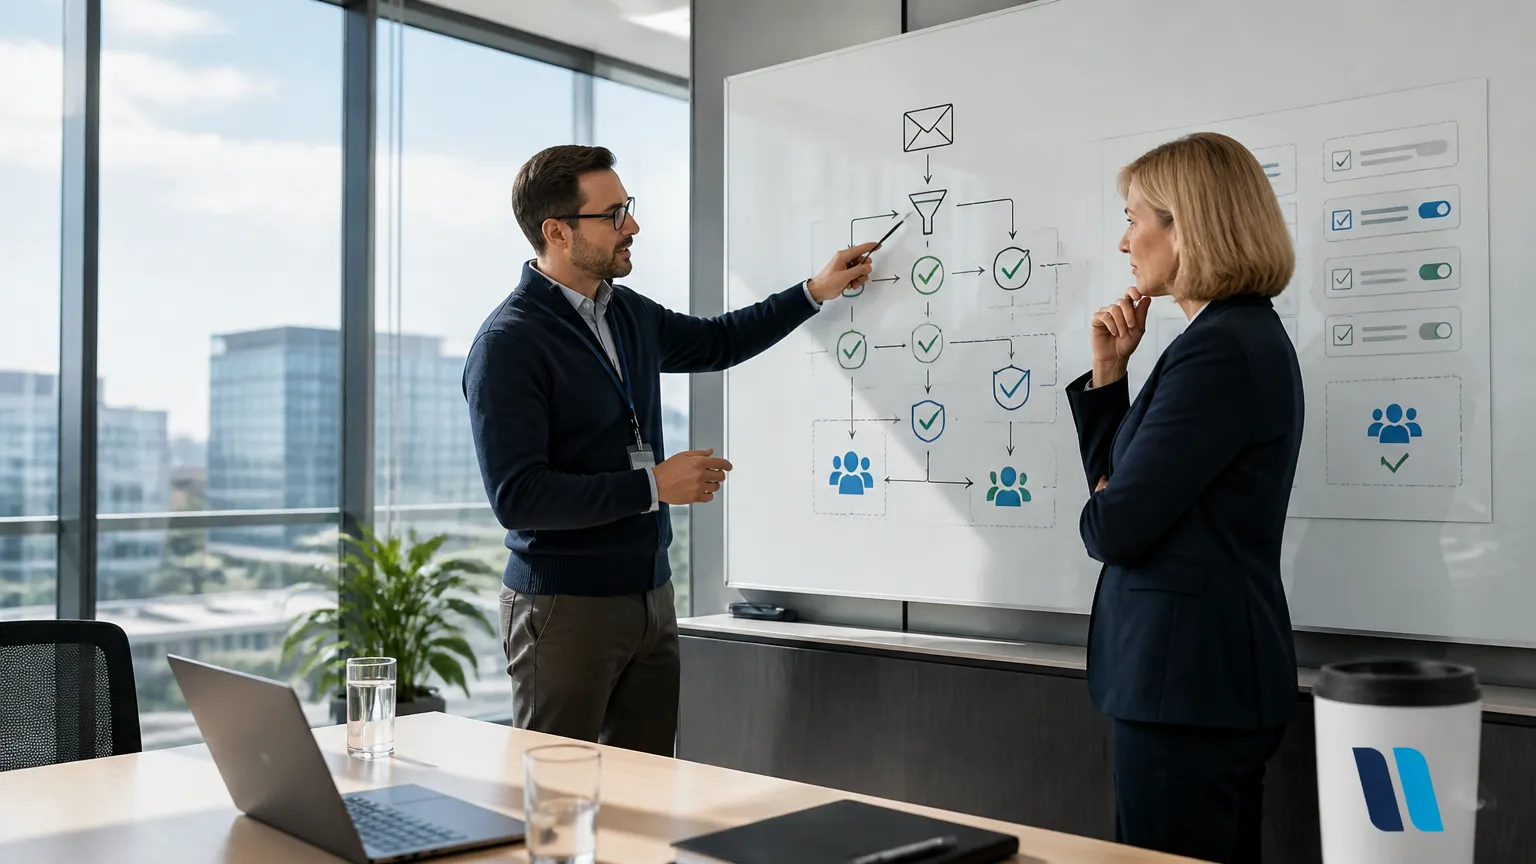
Comparativo de métodos de proteção: reputação por IP vs análise heurística vs autenticação
A proteção da caixa de entrada exige compreender como cada abordagem técnica lida com fluxos abusivos. Isolar apenas uma camada de defesa sobrecarrega a equipe e eleva o descarte de e-mails legítimos corporativos.
| Critério Técnico | Filtragem Tradicional Isolada | Autenticação Básica sem Gestão | Abordagem HLTI (Consultoria e Suporte Técnico) |
|---|---|---|---|
| Taxa de retenção de falsos positivos | Moderada a alta devido a termos bloqueados genericamente | Baixa em domínios alinhados, porém vulnerável a disparos novos | Mínima, por meio de ajuste contínuo de regras e quarentena balanceada |
| Nível de autenticação de domínio | Geralmente ausente ou restrito a checagens de cabeçalho simples | Configuração parcial de registros sem política de aplicação estrita | Implementação de Sistemas integrando protocolo SPF, assinatura DKIM e política DMARC |
| Método principal de inspeção | Listas de bloqueio por IP (RBL/DNSBL) e palavras-chave estáticas | Validação criptográfica de chaves públicas DNS | Análise heurística multicamada combinada à reputação de rede |
| Controle e visibilidade da quarentena | Painel restrito ou retenção opaca sem aviso aos usuários | Relatórios técnicos agregados de difícil leitura gerencial | Monitoramento proativo pelo suporte técnico com relatórios claros para gestão |
A eficácia na filtragem depende da integração balanceada dos recursos disponíveis. A aplicação isolada de regras rígidas costuma bloquear mensagens de fornecedores importantes ou permitir que ameaças com cabeçalhos forjados atinjam os setores operacionais.
Para manter um ambiente equilibrado sem perder recados cruciais de clientes, recomenda-se adotar critérios transparentes de inspeção:
- Ajuste fino de pesos para análise bayesiana e regras heurísticas;
- Supervisão de relatórios de rejeição gerados pelo mecanismo de proteção;
- Revisão periódica de listas de bloqueio baseadas no histórico da operação.
Com mais de 34 anos de atuação e mais de 175 empresas atendidas, a HLTI estrutura arquiteturas sob medida de correio eletrônico por meio de serviços de suporte técnico. Essa intervenção direta em consultoria em TI combina protocolos criptográficos e análise comportamental, assegurando produtividade nas comunicações empresariais.
A tríade de autenticação de domínio: protocolos SPF, DKIM e políticas DMARC
Compreender o tráfego abusivo na camada corporativa exige avaliar a identidade do remetente. Mensagens fraudulentas frequentemente falsificam o cabeçalho técnico para simular comunicações legítimas da diretoria ou de instituições financeiras. Para conter esse abuso, a arquitetura moderna de correio eletrônico depende de três mecanismos complementares de validação criptográfica e apontamento em servidores DNS, indispensáveis para consolidar as tecnologias de e-mail para empresas.
Essa estrutura técnica estabelece a integridade das mensagens corporativas por meio de controles rigorosos, divididos entre a definição de remetentes autorizados via registro Protocolo SPF (Sender Policy Framework), a assinatura criptográfica de cabeçalho por Assinatura DKIM (DomainKeys Identified Mail) e o direcionamento de quarentena via apontamento Política DMARC.
Quando esses três pilares operam em conjunto, o servidor de destino cruza os parâmetros técnicos antes mesmo de liberar o tráfego para a caixa postal. Um domínio sem essas diretrizes bem ajustadas corre o risco duplo de ver suas comunicações autênticas retidas por engano ou de ter sua identidade utilizada em disparos maliciosos de engenharia social voltados para golpes de phishing.
A configuração precisa dessas entradas exige alinhamento contínuo entre infraestrutura de rede e aplicações emissoras. Dessa forma, a organização protege o fluxo operacional, resguarda a reputação digital da marca e evita que avisos cruciais de faturamento e notas fiscais fiquem bloqueados em quarentenas alheias.
O desafio dos falsos positivos: como criar regras e quarentena sem perder mensagens críticas
O maior receio de um gestor ao endurecer as defesas de correio eletrônico é a retenção indevida de propostas comerciais, notas fiscais ou comunicados de clientes. Quando um filtro atua com parâmetros excessivamente rígidos sem calibragem prévia, mensagens legítimas acabam classificadas erroneamente como lixo eletrônico. Esse cenário gera ruídos na comunicação corporativa, podendo acarretar perda de dados operacionais e paralisar negociações estratégicas.
Conforme estudos acadêmicos sobre correio eletrônico da Universidade Federal do Rio de Janeiro, o falso positivo ocorre quando uma mensagem autêntica é indevidamente retida pelo filtro, configurando um problema operacional mais danoso que o falso negativo pela interrupção de avisos cruciais.
Para manter o equilíbrio entre proteção e continuidade operacional, a administração do fluxo postal exige a combinação de análise comportamental, inspeção de cabeçalhos e fluxos claros de liberação. Um mecanismo eficiente não descarta o tráfego suspeito de forma sumária; ele isola as ocorrências dúbias para auditoria rápida.
A mitigação dos falsos positivos e a proteção da rotina empresarial dependem da implementação de boas práticas estruturais:
- Isolamento preventivo em quarentena de mensagens com notificações periódicas para que o usuário revise envios retidos sem expor o ambiente a ameaças ativas;
- Configuração cuidadosa de listas de liberação baseadas em domínios autenticados por assinatura digital em vez de endereços avulsos facilmente forjados;
- Ajuste fino na pontuação de análise heurística de conteúdo, evitando que termos financeiros comuns gerem retenções automáticas imediatas;
- Definição de fluxos de escalonamento para liberação assistida pela equipe técnica em incidentes com remetentes críticos recém-contratados.
Ajustar essas camadas com uma política de segurança da informação consistente impede sobrecarga operacional. A HLTI atua na estruturação de regras avançadas de correio corporativo, autenticação de domínio e suporte proativo para eliminar o tráfego malicioso mantendo a entrega de comunicações vitais. Esse trabalho conjunto assegura que a triagem técnica ocorra sem atritos para os colaboradores, mantendo a produtividade do negócio.
Passo a passo para estruturar a higienização contínua do e-mail corporativo
Manter a infraestrutura de mensagens limpa exige rotinas sistemáticas de governança e monitoramento técnico. A proteção contra ameaças digitais falha quando as configurações permanecem estáticas diante de vetores que se modificam diariamente em servidores mundiais.
Para estabelecer uma operação segura sem comprometer o fluxo de comunicações críticas entre clientes e fornecedores, a equipe técnica deve seguir etapas estruturadas de controle:
- Levantamento e auditoria de todos os serviços emissores autorizados para catalogar endereços IP e ferramentas externas que disparam notificações em nome da empresa.
- Implementação das entradas de validação de domínio por meio dos protocolos SPF, DKIM e das instruções progressivas do DMARC, aplicando tecnologias de email para empresas para autenticar cada envio legítimo.
- Calibragem do motor de inspeção para combinar reputação em listas de bloqueio por IP (RBL/DNSBL) e análise heurística de cabeçalhos.
- Configuração de uma quarentena centralizada com relatórios periódicos para que o colaborador identifique eventuais mensagens retidas indevidamente.
- Revisão mensal das taxas de entrega e auditoria dos registros de incidentes relatados pelas diferentes áreas da organização.
Com mais de 34 anos de atuação e mais de 175 empresas atendidas, a HLTI estrutura políticas avançadas de correio corporativo, integrando suporte de TI proativo e consultoria especializada para erradicar o lixo eletrônico com total previsibilidade operacional.
A implementação desses processos elimina sobrecargas nos servidores, impede o sequestro de credenciais por engenharia social e assegura o isolamento de remetentes maliciosos antes que alcancem o usuário final. Sob esse ponto de vista, a gestão contínua preserva o histórico de reputação do domínio corporativo perante provedores de telecomunicação de todo o mundo. A governança digital preventiva transforma a caixa postal corporativa em um canal exclusivo para negociações legítimas e trabalho produtivo ininterrupto.
Conclusão
Manter a caixa postal corporativa limpa e segura é essencial para evitar perdas financeiras e gargalos na rotina da equipe. O tráfego de mensagens não solicitadas sobrecarrega a operação e serve como vetor para fraudes graves. Por isso, a empresa precisa superar ações simplistas baseadas apenas no bloqueio manual de remetentes.
A resposta eficaz exige uma estratégia técnica em camadas: publicação dos registros SPF, DKIM e DMARC no DNS, checagem em listas de reputação de IP (RBL/DNSBL) e calibragem de análises heurísticas. Uma gestão equilibrada da quarentena também é indispensável para auditar mensagens suspeitas com agilidade, sem perder comunicações legítimas de negócios.
Com mais de 34 anos de atuação e mais de 175 empresas atendidas, a HLTI auxilia organizações a estruturarem soluções seguras de correio eletrônico, suporte técnico e consultoria em TI. Nossos especialistas definem regras de filtragem personalizadas e realizam monitoramento preventivo, assegurando canais estáveis e protegidos. Fale com a equipe da HLTI para reestruturar as defesas de e-mail da sua empresa.
Compreender o que é spam e adotar uma governança proativa transforma a caixa de entrada em um ambiente seguro, focado apenas na produtividade operacional.
Perguntas Frequentes
Como a análise bayesiana e heurística de conteúdo identifica mensagens suspeitas?
O motor de análise bayesiana e heurística de conteúdo avalia padrões probabilísticos no texto, termos recorrentes de fraudes e formatações incomuns. Ele compara o corpo da mensagem com bases conhecidas de ameaças para atribuir uma pontuação de risco precisa, sem depender unicamente de termos estáticos.
Por que e-mails legítimos de clientes acabam caindo na quarentena?
Isso decorre de falhas de autenticação no remetente, como registros incorretos de Protocolo SPF (Sender Policy Framework), falta de Assinatura DKIM (DomainKeys Identified Mail) ou regras da Política DMARC mal calibradas. Anexos suspeitos ou formatações que ativam regras heurísticas severas também elevam a taxa de falsos positivos.
Qual é a diferença prática entre listas de bloqueio por IP (RBL/DNSBL) e análise heurística?
As listas de bloqueio por IP (RBL/DNSBL) barram a conexão na borda com base no histórico negativo do servidor remetente antes do download do conteúdo. Já a análise heurística inspeciona detalhadamente o código interno, cabeçalhos e links para neutralizar ameaças enviadas até por servidores com reputação limpa.
Como a HLTI auxilia na gestão do correio eletrônico corporativo?
Com mais de 34 anos de atuação e mais de 175 empresas atendidas, a HLTI atua por meio de consultoria em TI e suporte técnico especializado. Nossa equipe implementa os protocolos SPF, DKIM e DMARC, ajusta o filtro antispam corporativo e gerencia a quarentena com monitoramento proativo para evitar a perda de mensagens legítimas.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.