Implementar uma estrutura de wifi corporativo com pontos de acesso gerenciados e segmentação de tráfego é a medida indispensável para eliminar quedas de conexão, travamentos de ERPs e riscos de vazamento de dados provocados por roteadores caseiros. Aparelhos domésticos não suportam a alta densidade de conexões de um escritório nem possuem controles contra acessos indevidos. Um projeto de wifi corporativo começa pelo levantamento do ambiente, e não pela compra do equipamento.
Substituir essa improvisação por uma arquitetura profissional garante prioridade de banda para sistemas essenciais, controle individual de usuários e isolamento estrito para visitantes. A seguir, veja como a separação por VLANs, autenticação avançada e monitoramento contínuo protegem sua operação diária. Cada um desses itens compõe o que se espera de um wifi corporativo de verdade.
Sumário
- Roteador doméstico vs Wifi corporativo: comparativo de capacidade e estabilidade
- Sinais de que o wifi corporativo da empresa precisa de reforço
- Segmentação de rede e isolamento de clientes: por que separar visitantes da operação
- Autenticação avançada e WPA3-Enterprise no controle de acesso à rede sem fio
- Como estruturar um projeto de conectividade sem fio com gerenciamento centralizado
- Conclusão
- Perguntas Frequentes
Roteador doméstico vs Wifi corporativo: comparativo de capacidade e estabilidade
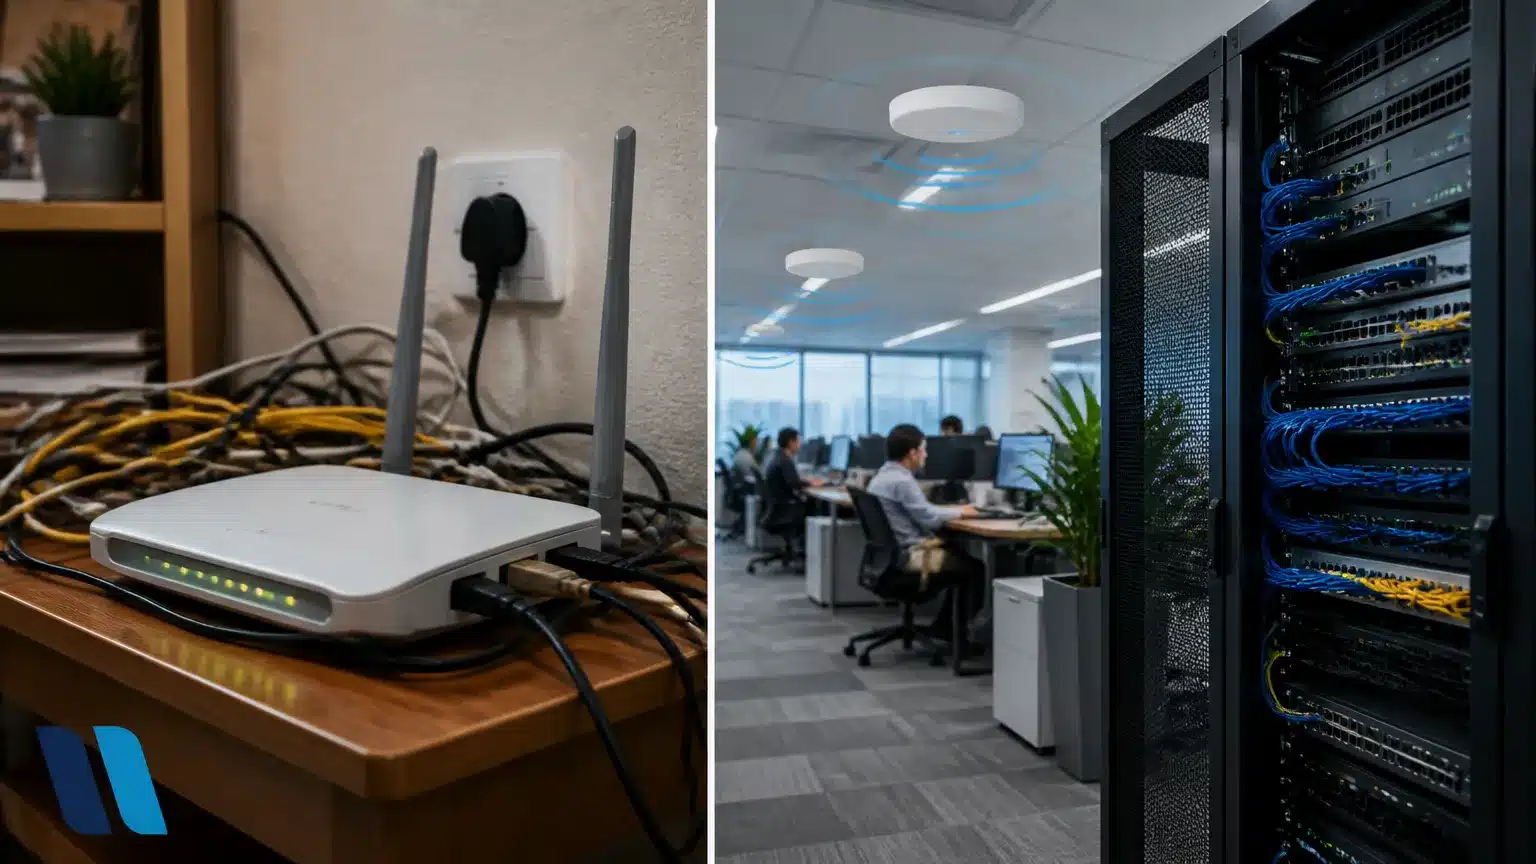
Substituir equipamentos residenciais por uma rede sem fio profissional exige mapear a demanda de tráfego, isolar setores críticos e implantar pontos de acesso dedicados. Enquanto aparelhos domésticos travam sob concorrência intensa de conexões, a estrutura empresarial distribui a carga por meio de hardware projetado para operação contínua e múltiplos fluxos de transmissão. É essa diferença de projeto que separa o wifi corporativo de um roteador doméstico mais caro.
A perda de pacotes e a latência afetam diretamente a produtividade de escritórios, estoques e linhas de produção. Compreender a saúde da infraestrutura de TI ajuda a mitigar os principais gargalos técnicos do ambiente.
Três gargalos concentram a maior parte das ocorrências. O primeiro é a saturação de memória e processamento: roteadores residenciais superaquecem e exigem reinicializações frequentes ao lidar com chamadas de voz e sincronização em nuvem. O segundo é a falta de roaming inteligente, que provoca desconexões forçadas enquanto colaboradores transitam entre salas com dispositivos móveis e coletores de dados. O terceiro é a latência descontrolada, resultado da ausência de políticas de QoS (Qualidade de Serviço) para priorizar tráfego de ERPs e chamadas em tempo real. Juntos, esses três pontos explicam a maior parte das queixas que antecedem a troca por um wifi corporativo gerenciado.
| Eixo de Comparação | Roteador Doméstico / Tradicional | Projetos e TI Gerenciada HLTI |
|---|---|---|
| Densidade de dispositivos simultâneos | Suporta de 15 a 30 conexões antes de apresentar instabilidade, perda de pacotes e travamentos de sinal. | Dimensionamento para centenas de acessos concorrentes por ponto de acesso com divisão equilibrada de carga. |
| Segmentação e isolamento de tráfego | Rede única compartilhada; visitantes e impressoras operam no mesmo segmento de servidores internos. | Criação de VLAN para separar departamentos, isolamento de clientes e rede de visitantes com foco em segurança de rede empresarial. |
| Mecanismos de autenticação | Senha estática compartilhada (WPA2-Personal), raramente alterada quando funcionários saem. | Autenticação individual via protocolo empresarial com chaves dinâmicas e integração com servidores de autenticação centralizados. |
| Gerenciamento e monitoramento | Configuração manual e isolada em cada aparelho, sem visibilidade de falhas ou alertas de ataque. | Monitoramento de rede empresarial proativo e NOC 24×7 com controle centralizado e suporte contínuo sem multa de fidelidade. |
| Cobertura e roaming no wifi corporativo | Sinal concentrado perto do aparelho, com zonas mortas em galpões, escadas e áreas de carga. | Posicionamento definido por site survey, com transição entre rádios sem queda de chamada. |
| Continuidade do atendimento técnico | Troca do aparelho por conta própria quando falha, sem prazo definido de retomada. | Wifi corporativo acompanhado em tempo real, com suporte contínuo e sem multa de fidelidade. |
Dessa forma, a arquitetura profissional assegura que a conexão sem fio funcione como uma extensão confiável da rede cabeada, mantendo a continuidade operacional em empresas que dependem de estabilidade no faturamento e na logística. O wifi corporativo deixa de ser acessório e passa a integrar a infraestrutura crítica do negócio.
Sinais de que o wifi corporativo da empresa precisa de reforço
Poucas empresas trocam a rede sem fio por decisão de projeto. Na maioria delas, a troca vem depois de meses de sintomas tratados como normais, e reconhecer esses sinais cedo evita que o problema chegue ao cliente. O primeiro deles é a chamada de voz que cai quando alguém atravessa o corredor: sem roaming gerenciado, o aparelho continua preso ao rádio distante em vez de assumir o mais próximo, e a conversa some no meio da frase.
O segundo sinal é a lentidão com hora marcada. Se a rede funciona bem às sete da manhã e trava às dez, o problema raramente está na operadora, e sim na densidade: há mais dispositivos disputando o mesmo rádio do que ele consegue atender. O terceiro é o reinício periódico do roteador, que virou rotina não escrita da empresa. Equipamento que precisa ser desligado toda semana já avisou que chegou ao limite.
Também contam as zonas mortas. Almoxarifado, escadas, área de carga e salas com estrutura metálica costumam ficar de fora da cobertura porque o posicionamento dos pontos de acesso nunca foi calculado. Nesses casos, o coletor perde leitura, o tablet do estoque desconecta e o registro acaba refeito à mão. Um projeto de wifi corporativo resolve isso com mapa de calor e reposicionamento de rádios, não com mais um repetidor no corredor.
Há ainda os sinais de segurança, que raramente chegam como reclamação de usuário. A senha da rede é a mesma há anos, está anotada em um quadro na recepção e continua válida para quem já saiu da empresa. Ninguém sabe dizer quantos aparelhos estão conectados agora. Visitantes usam a mesma rede dos servidores. Nenhum desses pontos gera chamado aberto, mas todos ampliam a superfície de ataque do wifi corporativo, e nenhum deles se resolve apenas trocando o aparelho.
Quando três ou mais desses sintomas convivem, remendar a estrutura atual costuma custar mais do que refazê-la. A pergunta deixa de ser se o wifi corporativo precisa de reforço e passa a ser em que ordem cada ponto será corrigido, que é exatamente o que um levantamento técnico define.
Segmentação de rede e isolamento de clientes: por que separar visitantes da operação
Compartilhar a mesma chave de rede entre colaboradores, impressoras fiscais e visitantes expõe a infraestrutura a riscos severos de interceptação e contaminação lateral. Roteadores comuns tratam todo tráfego de maneira linear, permitindo que qualquer smartphone conectado à recepção tente dialogar diretamente com servidores internos ou sistemas de automação. Em um wifi corporativo, essa conversa simplesmente não é permitida pela configuração.
A separação lógica dos fluxos de dados resolve essa vulnerabilidade estrutural ao criar barreiras técnicas que impedem a comunicação não autorizada entre diferentes grupos de usuários. A implementação de uma rede sem fio profissional exige a divisão controlada de recursos.
Essa divisão se apoia em quatro parâmetros. A VLAN, ou rede virtual, particiona a rede local em sub-redes estanques, isolando o tráfego administrativo, os terminais operacionais e os dispositivos de terceiros em domínios de transmissão independentes. A rede de visitantes, conhecida como guest network, fornece conectividade exclusiva para a internet sem conceder rota de acesso a servidores locais, pastas compartilhadas ou painéis de configuração. O isolamento de clientes bloqueia a comunicação direta entre dois aparelhos conectados ao mesmo ponto de acesso, impedindo que um notebook infectado varra outros dispositivos presentes na mesma sala. Por fim, a priorização via QoS (Qualidade de Serviço) reserva largura de banda crítica para chamadas de voz e emissão de notas fiscais, limitando o consumo excessivo gerado por visitantes. Os quatro trabalham em conjunto: aplicados isoladamente, deixam brechas que comprometem o wifi corporativo inteiro.
Em escritórios contábeis e transportadoras, por exemplo, a ausência de segmentação possibilita que infecções por ransomware disseminadas em dispositivos móveis alcancem bancos de dados com documentos fiscais em poucos minutos. Portanto, a divisão por regras estritas restringe eventuais incidentes ao dispositivo de origem, preservando os setores estratégicos.
Essa arquitetura modular simplifica auditorias de conformidade com a legislação de proteção de dados, pois comprova o controle sobre quem acessa registros restritos. A aplicação conjunta de regras de firewall gerenciado e segmentação virtual transforma o sinal sem fio em uma barreira ativa de contenção operacional. É esse desenho que permite auditar o wifi corporativo sem depender da memória de quem configurou a rede.
O CUSTO DE DESCOBRIR TARDE
Ninguém descobre que o backup falhou num dia tranquilo.
A falha aparece no dia em que o sistema cai, a conta é invadida ou o arquivo some. Conferir antes custa uma conversa; conferir depois custa a operação parada.
Quero saber onde estou expostoAutenticação avançada e WPA3-Enterprise no controle de acesso à rede sem fio
O uso de senhas compartilhadas representa uma das maiores fragilidades em escritórios. Em equipamentos domésticos, todos os colaboradores utilizam a mesma chave de segurança. Quando um funcionário é desligado ou um aparelho é extraviado, a credencial permanece válida até que alguém altere manualmente o código em todas as estações, o que raramente acontece na rotina operacional. Em um wifi corporativo, cada pessoa tem a própria credencial, e desligar alguém encerra o acesso na mesma hora.
Em uma estrutura avançada de conexão sem fio, a segurança baseia-se em credenciais individuais e criptografia reforçada por meio do padrão WPA3-Enterprise. Esse protocolo substitui o segredo compartilhado por chaves dinâmicas exclusivas geradas para cada sessão de usuário, mitigando riscos de interceptação e ataques de força bruta contra o enlace sem fio.
A espinha dorsal dessa arquitetura de controle envolve mecanismos centralizados de validação de identidade:
- Servidor de autenticação centralizada: valida usuários corporativos com base em contas individuais integradas ao diretório de identidades da empresa.
- Revogação imediata de privilégios: permite desativar o acesso de um colaborador desligado instantaneamente no servidor central, sem exigir qualquer alteração de senha nos demais computadores.
- Criptografia robusta de nível governamental: aplica algoritmos alinhados às diretrizes do National Institute of Standards and Technology (NIST), elevando a proteção contra tentativas de descriptografia.
- Isolamento de tráfego interno: impede que dispositivos autenticados interceptem pacotes de dados transmitidos por outras estações no mesmo canal de rádio.
Adotar autenticação individual muda também a rotina de entrada de novos aparelhos. Em uma rede com senha única, conectar um notebook é digitar a chave; em um wifi corporativo com credenciais individuais, o dispositivo precisa ser reconhecido, receber o perfil correto e cair na rede certa. Esse passo extra costuma gerar resistência no começo, e é onde muitos projetos travam por falta de combinação prévia. A saída prática é preparar o provisionamento antes da virada: definir quais grupos existem, que perfil cada um recebe, como um celular pessoal entra na rede de acesso restrito e o que acontece quando o aparelho é trocado. Também é preciso decidir o destino dos equipamentos que não suportam o padrão mais recente, como coletores antigos e impressoras de etiqueta, que costumam ficar presos a protocolos anteriores e pedem uma rede própria, separada do restante. Resolvido isso no papel, a migração acontece sem fila no suporte e sem improviso na mesa do usuário.
A HLTI projeta arquiteturas de rede sem fio integrando servidores de diretório, políticas de segurança e firewall gerenciado. Esse formato assegura que apenas dispositivos em conformidade e usuários autorizados acessem sistemas internos, registrando logs detalhados para auditoria de segurança e controle de acessos em tempo real. Esse é o nível de controle que se espera de um wifi corporativo em operação.
Como estruturar um projeto de conectividade sem fio com gerenciamento centralizado
A migração de roteadores convencionais para uma infraestrutura profissional exige planejamento técnico para evitar zonas de sombra, gargalos de banda e falhas de segurança. Em ambientes corporativos, a instalação aleatória de pontos de acesso compromete a integridade do sinal e expõe a rede interna a vulnerabilidades de rede críticas. Um wifi corporativo nasce de um desenho prévio, com cada rádio posicionado por um motivo verificável.
Um projeto eficiente segue etapas bem definidas para equilibrar distribuição de carga, estabilidade de sinal e controle de acessos:
- Site survey e mapa de calor: Análise física da planta da empresa para mapear materiais reflexivos, fontes de interferência eletromagnética e densidade esperada de usuários por metro quadrado, determinando o posicionamento exato de cada rádio.
- Dimensionamento de capacidade e hardware: Definição de equipamentos baseados em parâmetros mensuráveis, como taxas de transferência efetivas, largura de banda dos switches e suporte à alimentação elétrica via cabo de rede na gestão de infraestrutura de TI.
- Segmentação lógica de tráfego: Criação de redes virtuais independentes para separar a operação fabril, o setor administrativo e os dispositivos de visitantes, aplicando políticas de firewall appliance restritivas entre cada grupo.
- Políticas de autenticação avançada: Implementação de diretrizes que validam cada colaborador individualmente, vinculando o acesso a certificados digitais ou credenciais corporativas exclusivas.
- Gerenciamento contínuo e NOC 24×7: Adoção de painéis unificados para monitorar o consumo de banda, aplicar atualizações de firmware programadas e identificar anomalias de tráfego antes que gerem lentidão operacional.
A entrega do projeto não encerra o trabalho. Uma rede sem fio convive com um ambiente que muda: paredes novas, alteração de layout, chegada de equipamentos e vizinhos ocupando os mesmos canais. O que estava bem dimensionado no mês da instalação pode ficar apertado meio ano depois, e a rotina a seguir é a que mantém o wifi corporativo sob controle depois da virada de chave:
- Acompanhe os indicadores de cada ponto de acesso desde a primeira semana de operação, observando consumo de banda, quantidade de clientes conectados, taxa de retransmissão e uso de canal, porque é neles que a degradação do sinal aparece antes de virar reclamação do usuário.
- Compare esses números com o previsto no dimensionamento original para identificar qual rádio passou a atender mais dispositivos do que foi planejado, qual setor cresceu acima do esperado e em que horário a disputa por canal se concentra.
- Ajuste o ambiente a partir desses dados, elevando ou reduzindo potência, redistribuindo canais para fugir da interferência dos vizinhos e acrescentando um rádio onde a densidade subiu, correção que custa pouco quando é feita antes da reclamação.
- Programe a manutenção de firmware em janela definida com antecedência, e não em caráter emergencial, para que a atualização dos pontos de acesso ocorra fora do horário crítico e sem parada no meio do expediente.
- Revise periodicamente as regras de acesso, retirando do servidor de autenticação os usuários desligados e os dispositivos que não existem mais, e conferindo se cada grupo continua caindo na VLAN correta.
É essa rotina, e não o equipamento, que mantém o wifi corporativo estável ao longo dos anos.
O sucesso da conectividade depende diretamente da integração entre equipamentos adequados e supervisão técnica especializada. A HLTI projeta e gerencia redes corporativas com segmentação segura, monitoramento contínuo e contratos de suporte sem multa de fidelidade, eliminando quedas operacionais e riscos de invasão para empresas que buscam alta disponibilidade. O resultado é um wifi corporativo que sustenta a operação sem virar chamado recorrente.
Conclusão
Substituir roteadores caseiros por pontos de acesso gerenciados, VLANs e autenticação com chaves individuais elimina paradas operacionais e reduz riscos de segurança no tráfego de dados corporativos. Essa evolução garante a estabilidade necessária para suportar o crescimento das demandas diárias da organização. Um wifi corporativo bem projetado sustenta esse crescimento sem exigir troca de equipamento a cada nova contratação.
Com mais de 34 anos de experiência, a HLTI projeta e gerencia estruturas de wifi corporativo com monitoramento proativo via NOC 24×7 e contratos sem multas rescisórias. Entre em contato com a equipe da HLTI e modernize a conectividade da sua empresa.
Luciano Hespanhol
Sócio na HLTI com mais de 34 anos de experiência em TI e infraestrutura corporativa. Conecte-se no LinkedIn.
Perguntas Frequentes
Por que um roteador doméstico não suporta a operação de uma empresa?
Roteadores caseiros possuem limites rígidos de processamento e suportam apenas entre 15 e 30 conexões simultâneas. Acima dessa densidade, ocorrem superaquecimento, travamentos e perda de pacotes. Projetos empresariais utilizam Access Points gerenciados, desenvolvidos para equilibrar centenas de dispositivos concorrentes com roaming contínuo e balanceamento de carga ativo. É por isso que o wifi corporativo parte de outra categoria de equipamento, e não de um roteador mais caro.
Quantos pontos de acesso um wifi corporativo precisa?
Não existe número fixo por metro quadrado. A quantidade de pontos de acesso de um wifi corporativo é definida pelo site survey, que considera a planta do imóvel, os materiais das paredes, as fontes de interferência e, principalmente, quantos dispositivos vão se conectar em cada área ao mesmo tempo. Um depósito amplo com poucos coletores pode exigir menos rádios que uma sala de reunião cheia de notebooks e celulares.
Qual o risco de compartilhar a mesma senha de rede sem fio com visitantes?
Sem a separação por VLAN (redes virtuais) e recursos de isolamento de clientes, qualquer dispositivo externo na recepção enxerga servidores internos, pastas de rede e impressoras fiscais. Isso viabiliza ataques laterais e interceptação de tráfego não criptografado, comprometendo a integridade dos dados da organização.
Como o protocolo WPA3-Enterprise reforça o controle de acessos corporativos?
Diferente de senhas fixas compartilhadas, o WPA3-Enterprise valida cada colaborador por meio de credenciais individuais integradas a um servidor de diretório e gera chaves criptográficas dinâmicas por sessão. Caso um colaborador seja desligado, seu acesso é revogado centralmente em segundos, sem necessidade de reconfigurar outros computadores.
Como a HLTI projeta e gerencia a conectividade sem fio de empresas?
A HLTI realiza o levantamento técnico com site survey, dimensiona pontos de acesso dedicados, implementa segmentação por VLANs e aplica controle por QoS (Qualidade de Serviço). O ambiente passa a ser acompanhado em tempo real via NOC 24×7 dentro do modelo de TI gerenciada, com contratos sem multa rescisória e suporte ágil.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.