Organizar o servidor de arquivos da empresa exige definir uma matriz de permissões baseada em cargos, restringir acessos indevidos e aplicar rotinas automatizadas de cópia preventiva. Um servidor de arquivos bem configurado elimina gargalos de produtividade, mitiga o risco de perda acidental de documentos e impede o vazamento de informações sensíveis do negócio.
Quando pastas corporativas operam sem critérios técnicos, arquivos confidenciais ficam expostos e a rotina da equipe é interrompida por exclusões incorretas. Descubra como estruturar diretórios com controle de privilégios, escolher a infraestrutura adequada entre armazenamento local ou em nuvem e implementar camadas essenciais de auditoria e contingência.
Sumário
- Como estruturar o servidor de arquivos com controle de acesso baseado em funções (RBAC)
- Padronização de nomenclatura e ciclo de vida das pastas no servidor de arquivos
- Servidor de arquivos local versus armazenamento em nuvem: critérios de escolha
- Camadas essenciais de proteção: permissões de sistema, criptografia e trilhas de auditoria
- Rotinas de backup e versionamento para garantir a continuidade operacional
- Conclusão
- Perguntas Frequentes
Como estruturar o servidor de arquivos com controle de acesso baseado em funções (RBAC)
Para estruturar o servidor de arquivos com segurança, defina uma matriz de privilégios vinculada aos cargos operacionais, mapeie grupos departamentais e aplique a herança de diretórios a partir do modelo de privilégio mínimo. Esse fluxo elimina o compartilhamento irrestrito de dados confidenciais e organiza a governança corporativa sem travar a produtividade diária.
Um repositório corporativo desorganizado gera incidentes graves, como a exclusão acidental de documentos e a visualização indevida de pastas financeiras. A aplicação do controle de acesso baseado em funções (RBAC) substitui concessões manuais por regras atreladas aos papéis que cada colaborador desempenha na organização.
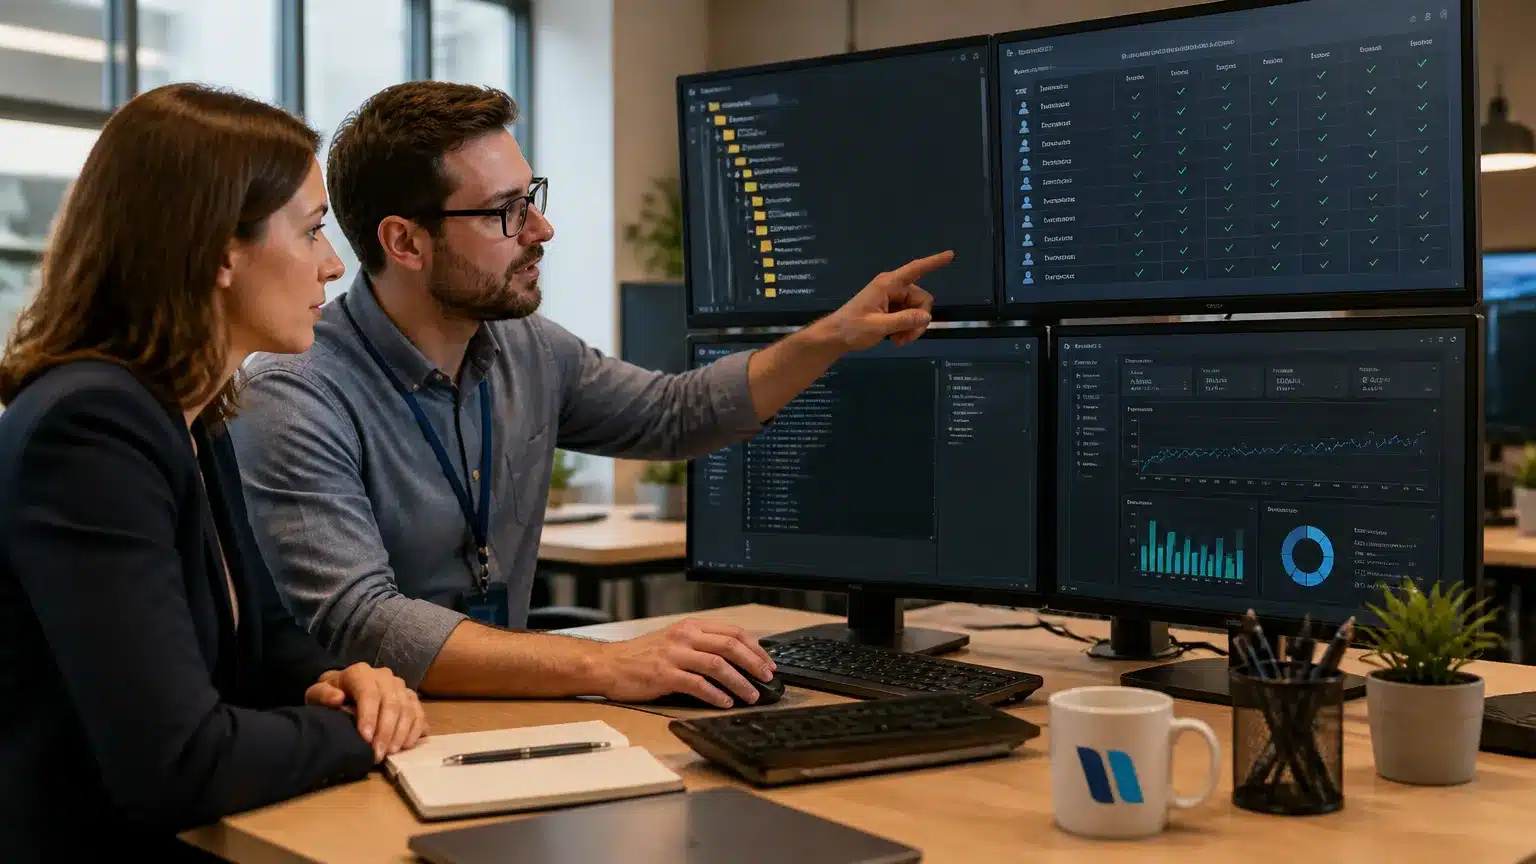
A padronização técnica no servidor de arquivos exige a separação clara entre permissões de sistema de arquivos e níveis de privilégio na árvore de diretórios:
- Crie grupos de segurança por departamento, como controladoria, departamento pessoal e jurídico, vinculando o usuário estritamente aos diretórios necessários para a sua função.
- Interrompa a propagação automática de regras em subpastas sensíveis, impedindo que acessos gerais concedidos na raiz alcancem arquivos com dados estratégicos.
- Configure a listagem seletiva de diretórios para ocultar as pastas nas quais o colaborador não possua autorização expressa de leitura, reduzindo a visibilidade desnecessária.
- Atribua direitos de gravação apenas aos editores diretos, mantendo os usuários de consulta restritos à visualização.
Num escritório contábil ou financeiro, por exemplo, a segregação técnica impede que relatórios fiscais restritos fiquem visíveis para assistentes operacionais em pastas compartilhadas comuns. A HLTI projeta e padroniza essa topologia de servidor de arquivos por meio de serviços de consultoria em TI e suporte técnico gerenciado, realizando o levantamento de perfis e aplicando políticas granulares de governança de dados.
Padronização de nomenclatura e ciclo de vida das pastas no servidor de arquivos
A permissão resolve quem entra em cada diretório, mas não resolve se a pessoa encontra o documento que precisa. Sem uma convenção de nomes acordada entre as áreas, o mesmo contrato passa a existir em três versões paralelas, com sufixos do tipo final, final2 e versao_ok, e ninguém sabe qual delas vale. O efeito seguinte é previsível: o colaborador desiste da pasta compartilhada e salva o material na própria estação de trabalho, fora de qualquer rotina de cópia. Um servidor de arquivos perde utilidade nesse ponto, porque o dado volta a ficar espalhado, sem backup e sem controle de acesso.
A convenção começa pela profundidade da árvore. O primeiro nível deve refletir áreas ou processos estáveis da empresa, o segundo nível separa por ano, cliente ou projeto, e o terceiro distingue o tipo de documento. Níveis demais obrigam o usuário a navegar por muitos cliques e acabam estimulando atalhos na área de trabalho, enquanto níveis de menos concentram milhares de itens em uma única pasta. Nomes curtos, sem acentuação e sem caracteres especiais evitam problemas em sincronizações e em acessos por sistemas diferentes. Para documentos com data, escrever o ano primeiro, seguido de mês e dia, mantém a ordenação cronológica correta em qualquer listagem do servidor de arquivos.
O segundo ponto é o ciclo de vida. Nem todo documento precisa permanecer na área ativa para sempre: projetos encerrados, exercícios fiscais antigos e contratos vencidos podem migrar para um diretório de arquivamento com permissão apenas de leitura. Essa separação reduz o volume percorrido pelas rotinas de cópia, acelera as buscas do dia a dia e diminui a chance de alguém alterar por engano um documento que já foi concluído. As regras de retenção e de descarte precisam acompanhar as obrigações legais e fiscais de cada tipo de documento, o que conecta a organização das pastas diretamente à governança de dados da empresa.
Por fim, a convenção só funciona quando está escrita e tem responsável. Um documento curto, com exemplos de nomes corretos e incorretos, apresentado a cada novo colaborador, resolve mais do que reuniões periódicas de arrumação. Cada área indica quem responde pela sua parte da árvore e quem autoriza a criação de novas pastas no primeiro nível, evitando que o servidor de arquivos volte a crescer de forma desordenada poucos meses depois da reorganização.
Servidor de arquivos local versus armazenamento em nuvem: critérios de escolha
A escolha entre infraestrutura interna e repositórios remotos depende do perfil de tráfego e das exigências de conformidade da operação. O armazenamento local garante baixa latência para arquivos pesados na rede interna, enquanto a nuvem favorece o trabalho remoto e a integração entre filiais ao estruturar um modelo de nuvem híbrida.
Para definir a melhor arquitetura de servidor de arquivos, a gestão deve analisar critérios operacionais e de segurança, avaliando se vale a pena manter servidor próprio ou nuvem. A velocidade e a latência pesam primeiro, porque áreas técnicas que processam grandes volumes demandam alto desempenho na rede local (LAN), ao passo que equipes externas necessitam de mobilidade. Em seguida entra o tempo de recuperação, já que a restauração de arquivos depende diretamente da largura de banda e dos planos de contingência implementados. Por último, o controle de acesso muda de natureza conforme o modelo adotado: ambientes locais exigem gestão detalhada de diretórios, enquanto a nuvem centraliza a identidade corporativa.
| Critérios | Armazenamento local | Armazenamento em nuvem | Estrutura híbrida com TI Gerenciada HLTI |
|---|---|---|---|
| Permissões e pastas | Controle granular via permissões de sistema de arquivos e diretórios locais. | Políticas por grupos de compartilhamento com menor profundidade de níveis. | Governança centralizada com controle de acesso baseado em funções (RBAC). |
| Velocidade e mobilidade | Desempenho máximo na LAN, exigindo túneis seguros para conexões externas. | Acesso remoto direto, limitado à estabilidade do link de internet. | Arquitetura planejada para alta velocidade interna com acesso remoto criptografado. |
| Recuperação e versões | Depende do espaço físico em disco e de rotinas periódicas de cópia. | Versionamento automático conforme as limitações do plano contratado. | Rotinas de backup automatizadas, suporte proativo e contratos sem multa rescisória. |
| Custos e previsibilidade | Despesas com hardware, substituição de discos e energia. | Custos operacionais mensais variáveis conforme o tráfego e o armazenamento. | Previsibilidade financeira com pacotes flexíveis de TI Gerenciada e suporte técnico. |
| Segurança e conformidade | Demanda configuração e auditoria manual dos logs internos de acesso. | Responsabilidade de proteção compartilhada com o provedor. | Políticas alinhadas às diretrizes da LGPD com monitoramento contínuo de registros. |
| Escalabilidade do servidor de arquivos | Ampliação condicionada à compra de discos e ao limite físico do equipamento instalado. | Expansão imediata de espaço, com revisão do custo mensal a cada novo volume contratado. | Crescimento planejado do servidor de arquivos, com disco local para o dado ativo e nuvem para o acervo histórico. |
Na prática, a decisão raramente é binária. O que costuma definir o desenho do ambiente é a combinação entre o tamanho médio dos documentos manipulados, a quantidade de usuários que trabalham fora do escritório e a qualidade do link de internet disponível na sede. Equipes que editam arquivos grandes de engenharia, projeto ou vídeo sentem cada atraso de resposta da rede e tendem a manter o dado ativo internamente. Já operações administrativas, com documentos leves e times distribuídos, ganham mais com a mobilidade da nuvem.
Vale considerar também que a escolha não é definitiva. Muitas empresas começam com o repositório interno, migram o acervo histórico para a nuvem quando o disco fica curto e passam a manter apenas os projetos em andamento na rede local. O modelo híbrido nasce dessa acomodação gradual e funciona melhor quando o critério de separação entre o dado ativo e o dado histórico é definido antes da migração, não depois que o servidor de arquivos já está dividido entre dois ambientes.
COMO A GENTE FAZ
TI gerenciada, sem multa de fidelidade
Monitoramento 24x7, backup testado e SLA em contrato. Começa por um diagnóstico da infraestrutura.
Camadas essenciais de proteção: permissões de sistema, criptografia e trilhas de auditoria
A proteção de dados no servidor de arquivos não depende de uma única ferramenta isolada, mas da sobreposição estratégica de controles técnicos. Quando as pastas corporativas são estruturadas sem critérios rigorosos, qualquer falha operacional ou comprometimento de credencial pode expor informações financeiras, cadastros de clientes ou segredos de negócio.
Para assegurar integridade operacional e apoiar o cumprimento de normas de privacidade, a gestão do servidor de arquivos precisa implementar três defesas complementares, que atuam em momentos diferentes do incidente.
A primeira camada são as permissões de sistema de arquivos e os níveis de privilégio. A concessão de acessos deve seguir o modelo de privilégio mínimo via grupos de segurança, bloqueando permissões herdadas indevidas e restringindo ações de leitura, gravação, modificação ou exclusão conforme a função do usuário. É o controle que age antes da falha, reduzindo a superfície exposta.
A segunda camada é a criptografia em repouso e em trânsito. A aplicação de algoritmos de cifragem robustos nos discos de armazenamento e de protocolos seguros nas transferências de rede impede a leitura dos documentos caso mídias físicas sejam subtraídas, garantindo a criptografia de dados sensíveis. Ela age durante a falha, tornando inútil o material obtido por terceiros.
A terceira camada são as trilhas de auditoria e os logs de acesso. O registro detalhado de eventos identifica quem visualizou, alterou, copiou ou deletou arquivos críticos, permitindo investigação imediata de anomalias operacionais e responsabilização técnica. É o controle que age depois da falha, quando a empresa precisa saber exatamente o que aconteceu.
Em segmentos com alto volume de informações sensíveis, como escritórios contábeis e operadoras logísticas, o controle de permissões mal configurado costuma gerar vazamentos internos ou exclusões acidentais que interrompem o faturamento. Essa vulnerabilidade reforça a necessidade de auditorias periódicas nos direitos de acesso.
Essa revisão periódica costuma revelar um padrão comum: contas de colaboradores desligados que permanecem ativas, permissões concedidas em caráter temporário que nunca foram retiradas e grupos de segurança criados para um projeto encerrado há anos. Comparar a lista de usuários do servidor de arquivos com a relação atualizada do departamento pessoal, em intervalos definidos, corrige a maior parte dessas sobras sem exigir nenhuma ferramenta adicional.
Conforme diretrizes oficiais de segurança da informação disponibilizadas pelo Portal Gov.br, a sustentação da integridade, confidencialidade e disponibilidade é indispensável para preservar o patrimônio informacional.
A HLTI atua na reestruturação desse ecossistema com serviços de TI Gerenciada e suporte técnico especializado. O trabalho abrange o mapeamento completo dos diretórios, a substituição de compartilhamentos abertos por permissões granulares e a ativação de monitoramento proativo dos registros de auditoria, eliminando vulnerabilidades sem burocracia excessiva e sem exigir fidelidade contratual.
Rotinas de backup e versionamento para garantir a continuidade operacional
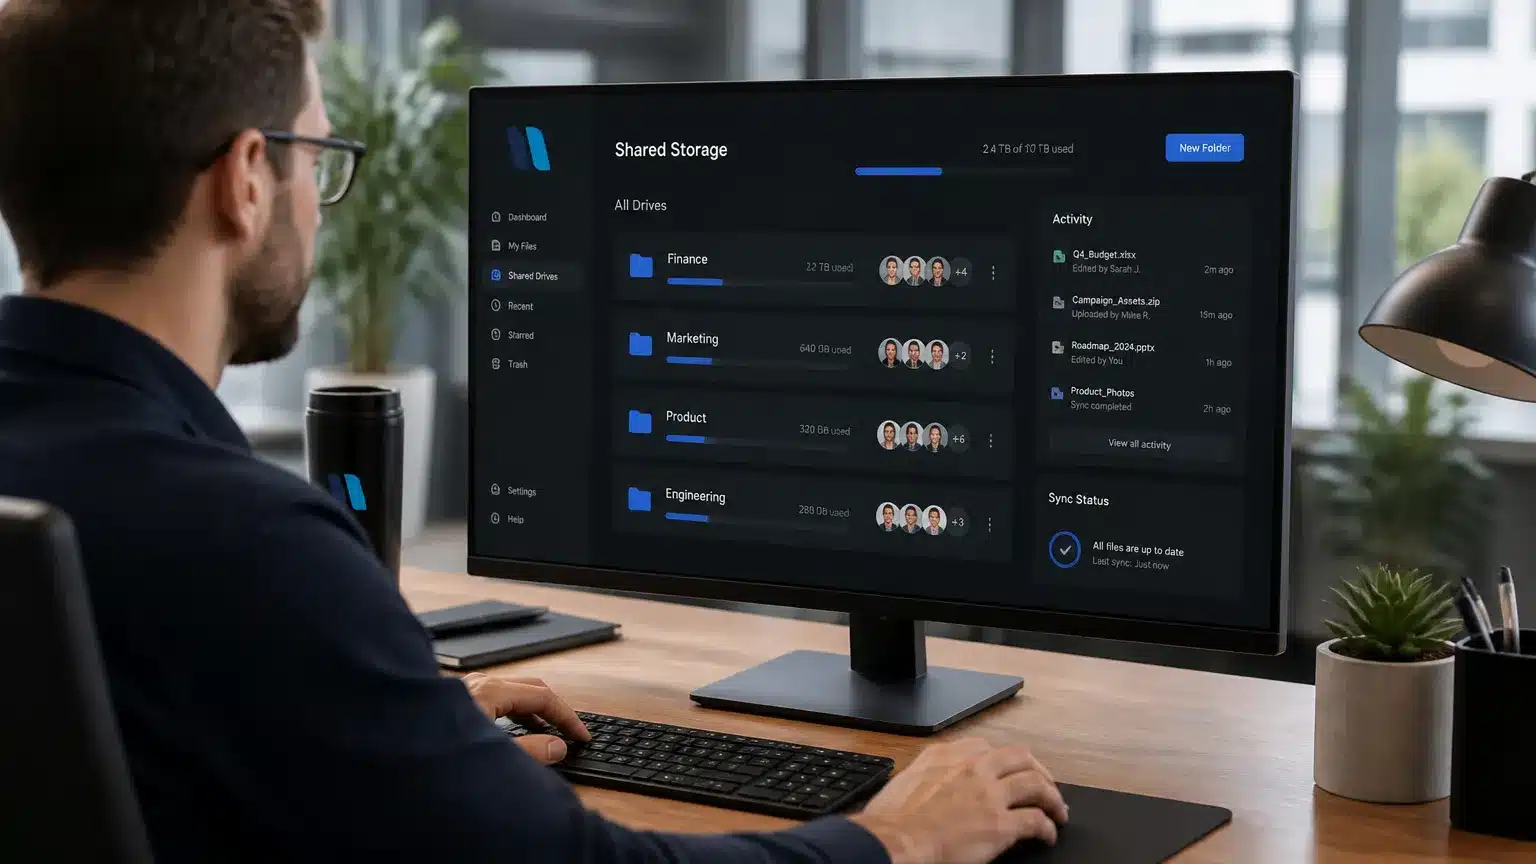
A preservação dos dados institucionais depende da execução consistente de salvaguardas periódicas e da manutenção de históricos de modificação. Em uma infraestrutura de compartilhamento bem planejada, a aplicação de processos automatizados minimiza o impacto de exclusões acidentais, corrupção de arquivos ou incidentes cibernéticos. Essas práticas sustentam os planos de continuidade de negócios e prevenção contra perda de dados, viabilizando o restabelecimento imediato dos fluxos produtivos corporativos.
O versionamento automático permite restaurar versões anteriores de documentos sem recorrer à restauração integral do volume. De maneira análoga, a proteção contra incidentes exige políticas de retenção distribuídas, conforme destacado nas recomendações técnicas da Escola Superior de Redes (RNP) sobre contingência em ambientes corporativos.
Para estruturar uma política confiável de proteção do servidor de arquivos, recomenda-se adotar critérios técnicos estabelecidos.
O ponto de partida é a regra de contingência 3-2-1, que orienta manter três cópias dos dados em duas mídias distintas, com pelo menos uma armazenada em backup imutável ou externamente. Na sequência entram as políticas de RPO e RTO, que definem o objetivo de ponto de recuperação (RPO) e o objetivo de tempo de recuperação (RTO) aceitos pela operação.
Com esses alvos definidos, os testes periódicos de restauração validam a integridade das cópias e certificam a consistência dos dados armazenados. A criptografia em repouso e em trânsito protege os volumes salvos com algoritmos de cifragem, tanto no envio quanto no armazenamento final. Por último, o isolamento de privilégios de salvaguarda restringe o acesso aos diretórios de retenção do servidor de arquivos para mitigar modificações não autorizadas.
A rotina de cópia só tem valor comprovado quando a restauração é testada. Um conjunto de salvaguardas pode ser gerado todos os dias, registrar sucesso no relatório e ainda assim falhar no momento da necessidade, seja por corrupção do repositório, seja por uma pasta que ficou fora do escopo depois de uma mudança na estrutura do servidor de arquivos. O teste periódico de restauração, executado em ambiente separado e com itens escolhidos por amostragem, é o que transforma a política escrita em garantia real.
Esse teste também produz um dado que a direção costuma cobrar logo após o incidente: quanto tempo leva para voltar. Cronometrar a recuperação de uma pasta departamental inteira mostra se o RTO definido no papel é viável com a infraestrutura atual ou se a banda, a mídia e o método escolhidos precisam ser revistos. Registrar o resultado de cada teste cria um histórico que orienta o próximo ciclo de investimento e evita decisões tomadas no calor de uma parada.
A HLTI implementa rotinas gerenciadas de salvaguarda e retenção do servidor de arquivos por meio do Backup PRO, adaptadas às demandas operacionais de cada organização e sob contratos sem cláusula de fidelidade rescisória. O modelo garante monitoramento contínuo das rotinas, validação constante da consistência dos dados e pronto restabelecimento do ambiente corporativo.
Conclusão
A governança no compartilhamento de arquivos corporativos equilibra produtividade e proteção de dados. Aplicar controle de acesso baseado em funções, auditar registros e manter versionamento ativo reduz paradas operacionais e apoia o atendimento a requisitos regulatórios. Um servidor de arquivos estruturado da permissão até a retenção deixa de ser um risco silencioso e passa a sustentar a rotina de toda a equipe.
Com mais de 34 anos de atuação, a HLTI diagnostica a infraestrutura da sua empresa e implementa permissões granulares e governança em TI gerenciada, com SLA documentado e contratos sem multa rescisória.
Quer organizar suas pastas e proteger seus dados? Fale com a equipe da HLTI e estruture o seu servidor de arquivos corporativo com total segurança.
Perguntas Frequentes
Como o controle de acesso baseado em funções (RBAC) organiza as permissões?
O controle de acesso baseado em funções (RBAC) vincula privilégios de leitura, modificação e gravação a grupos departamentais e cargos específicos. Essa abordagem evita concessões individuais desordenadas, assegura que colaboradores acessem apenas os diretórios indispensáveis à sua rotina e impede a exposição de arquivos corporativos confidenciais.
Qual a diferença de segurança entre armazenamento local e em nuvem?
O armazenamento local mantém os arquivos isolados fisicamente no perímetro da rede interna, exigindo túneis seguros para acessos externos. Já a nuvem viabiliza mobilidade com gestão de identidade centralizada, dependendo de autenticação multifator, criptografia em trânsito e políticas claras de responsabilidade compartilhada.
A sincronização de pastas na nuvem substitui o backup do servidor de arquivos?
Não substitui. A sincronização replica de imediato o que acontece no servidor de arquivos, inclusive a exclusão de um documento ou a cifragem provocada por um ataque, de modo que o erro chega à cópia quase no mesmo instante. O backup mantém pontos de recuperação no tempo, guardados em mídia separada e com acesso restrito, o que permite voltar a um estado anterior ao incidente. Os dois recursos são complementares e devem coexistir na política de proteção do servidor de arquivos.
Como a HLTI atua na estruturação do compartilhamento corporativo?
A HLTI realiza o diagnóstico da infraestrutura atual, projeta árvores de diretórios com permissões granulares e implementa rotinas automatizadas de contingência e monitoramento proativo. Todo o serviço é prestado via TI gerenciada com SLA documentado e contratos flexíveis sem multa de fidelidade.
Quais controles minimizam o risco de vazamentos e exclusões indevidas?
A proteção eficaz combina o modelo de privilégio mínimo em permissões de sistema de arquivos, criptografia em repouso e em trânsito, versionamento automático de documentos e trilhas de auditoria contínuas para identificar qualquer alteração ou exclusão atípica em diretórios críticos.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.