Para barrar o golpe do boleto, adote uma regra que ninguém pode furar: antes de confirmar qualquer pagamento, confira na tela do banco se o nome e o CNPJ do beneficiário são os do seu fornecedor. Se divergirem, pare. E trate qualquer aviso de mudança de dados bancários como suspeito até que alguém confirme por telefone, em um número que já estava no cadastro. Essas duas checagens levam menos de um minuto e resolvem a maior parte dos casos.
Abaixo você vê como o golpe chega até o setor financeiro, quais controles do fluxo de contas a pagar realmente funcionam, o que a TI precisa configurar do lado do e-mail e o que fazer nas primeiras horas se o pagamento já saiu.
Sumário
Como o golpe do boleto chega até o setor financeiro
O golpe não começa no boleto. Começa semanas antes, em uma caixa de e-mail. Alguém, no seu lado ou no do fornecedor, teve a senha comprometida. O criminoso entra, cria uma regra de encaminhamento discreta e passa a ler a correspondência sem que ninguém perceba. Ele não faz nada por um tempo. Só observa quem fala com quem, quanto se paga, em que dia do mês e com que palavras.
Quando aparece uma fatura de valor bom, ele age. Responde no meio da conversa que já existia, com o histórico abaixo da mensagem, avisando que a conta mudou e enviando o boleto novo. O documento é idêntico: mesmo logotipo, mesma descrição de serviço, mesmo valor, mesmo vencimento. Só o beneficiário é outro.
É por isso que os conselhos antigos não funcionam mais aqui. Não há erro de português, o remetente é conhecido, o assunto faz sentido e o valor bate com o combinado. O que está sendo atacado é a engenharia social do processo, não a tecnologia.
Os momentos de maior exposição são previsíveis:
-
Semana de pagamentos e fechamento: volume alto e pressa. É quando a conferência vira formalidade.
-
Férias de quem aprova: o pedido chega com urgência e a justificativa de que “não dá para falar agora”.
-
Fornecedor novo: ninguém ainda conhece o jeito daquela empresa escrever, e a troca de dados bancários parece plausível.
-
Cobrança com desconto por antecipação: a oferta de abatimento acelera a decisão e encurta a checagem.
O controle de dez segundos que barra a fraude
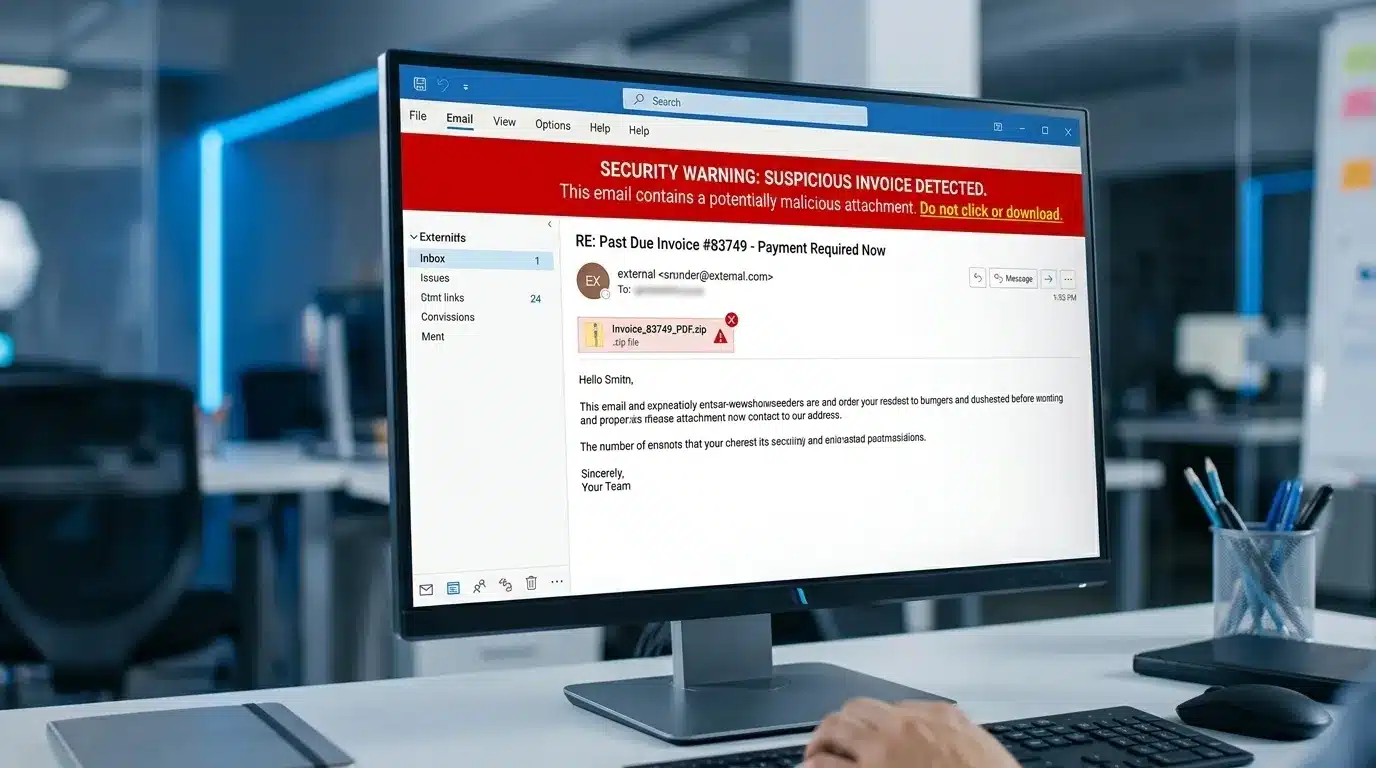
Existe um ponto do processo em que o golpe fica visível, e quase ninguém usa: a tela de confirmação do internet banking. Ao digitar ou ler o código de barras, o banco mostra o nome e o CNPJ de quem vai receber. Esse dado não vem do PDF que chegou por e-mail, vem do sistema bancário.
A conferência é simples: o beneficiário na tela é o mesmo fornecedor da nota fiscal? Se aparecer outra razão social, ou um CNPJ que você não reconhece, o pagamento para ali. Não importa o quanto o PDF pareça legítimo.
Vale entender por que esse dado é confiável. A Nova Plataforma de Cobrança da FEBRABAN modernizou a apresentação dos boletos de pagamento com mecanismos de mais controle e segurança, em fases que começaram em julho de 2017, para valores a partir de R$ 50 mil, e se completaram em novembro de 2018. Na prática, isso significa que a informação exibida na hora do pagamento vem do registro bancário, não do arquivo que alguém mandou anexado.
Uma ressalva honesta: essa conferência não resolve tudo. Se o criminoso usar uma empresa de fachada com nome parecido, o CNPJ vai divergir e a checagem funciona. Mas se o pedido for de pagamento por chave Pix, e não por boleto, o beneficiário exibido pode ser uma pessoa física ou um nome que o operador não conhece, e a decisão volta a depender de quem está conferindo saber o que esperar. Por isso a regra do canal secundário continua valendo em qualquer forma de pagamento.
As quatro regras do fluxo de contas a pagar
Controle técnico não impede pagamento voluntário. No golpe do boleto não há invasão do banco, não há malware e não há senha de internet banking roubada. Há uma pessoa autorizada pagando uma conta que ela acreditou ser verdadeira. O que barra isso é processo.
-
Dado bancário não muda por e-mail. Nunca. Qualquer aviso de nova conta ou nova chave Pix exige confirmação por telefone, em um número que já estava no cadastro do fornecedor antes da mensagem chegar. Nunca no telefone que veio dentro do e-mail.
-
Quem cadastra a fatura não é quem autoriza o pagamento. A separação entre as duas funções é o controle mais antigo do financeiro e continua sendo o mais eficaz. Duas pessoas erram junto com muito menos frequência do que uma.
-
Conferência de beneficiário obrigatória na tela do banco. Transformar em etapa formal, com registro de quem conferiu. O que é opcional deixa de ser feito na semana corrida.
-
Cadastro de fornecedor com dado bancário travado. Alteração de conta só por solicitação registrada e com dupla aprovação, do mesmo jeito que se trata a inclusão de um fornecedor novo.
Vale comunicar essas regras aos próprios fornecedores. Uma linha no rodapé do pedido de compra, avisando que a empresa não altera dados bancários por e-mail e sempre confirma por telefone, resolve boa parte dos casos antes de acontecerem. E dá ao seu time o respaldo para segurar um pagamento sem parecer desconfiado do cliente.
O que a TI faz para o boleto falso não chegar
O processo financeiro é a última barreira. Antes dele, o trabalho da TI é reduzir quantas dessas mensagens chegam e dificultar o acesso à caixa de e-mail que dá origem a tudo.
Quatro controles concentram o resultado:
-
SPF, DKIM e DMARC no domínio: três registros de DNS que impedem que alguém envie e-mail se passando pela sua empresa. Vale a pergunta ao seu TI hoje: o DMARC está em modo de rejeição ou ficou em monitoramento desde a implantação?
-
Segundo fator de autenticação em todas as contas: com MFA ativo, a senha capturada não basta para entrar na caixa de e-mail. É o controle que corta o golpe na raiz, porque sem acesso à correspondência o criminoso não sabe quando nem quanto cobrar.
-
Auditoria das regras de encaminhamento: verificar periodicamente se existem regras criando cópias ocultas de mensagens. É o rastro mais comum de uma caixa comprometida e passa despercebido por meses.
-
Filtro de e-mail com análise de anexo e de link: reduz o volume de tentativas de phishing que chegam à caixa de entrada e roubam a credencial que abre a porta.
Nenhuma dessas camadas cobre tudo. Vale ter claro onde cada uma para:
|
Etapa |
Controle |
Quem executa |
O que ele não pega |
|---|---|---|---|
|
Chegada da mensagem |
SPF, DKIM, DMARC e filtro de e-mail |
TI |
E-mail vindo da caixa real do fornecedor, que foi comprometida |
|
Acesso à caixa de e-mail |
Segundo fator e auditoria de regras de encaminhamento |
TI |
A caixa do fornecedor, que está fora do seu controle |
|
Cadastro do fornecedor |
Alteração de conta só com confirmação por telefone |
Financeiro |
Nada, se a regra for pulada na pressa |
|
Autorização do pagamento |
Conferência de CNPJ na tela e segundo aprovador |
Quem paga e quem aprova |
Fraude interna com as duas funções na mesma pessoa |
A leitura da última coluna é o que interessa. As duas primeiras linhas dependem da TI, as duas últimas dependem do financeiro, e nenhuma delas sozinha fecha a porta. O tema mais amplo de como evitar golpes cibernéticos segue essa mesma lógica de camadas.
O pagamento já saiu: o que fazer nas primeiras horas
Aqui o relógio manda. Quanto antes o banco for acionado, maior a chance de o dinheiro ainda estar na conta de destino. Depois de algumas horas, ele já foi movimentado.
-
Ligue para o banco imediatamente e informe que o pagamento foi fruto de fraude. Peça o procedimento de contestação e registre o protocolo. Guarde o horário da ligação.
-
Não apague o e-mail nem o anexo. A mensagem original, com os cabeçalhos, é a principal evidência. Encaminhar apaga parte dessa informação, então preserve o original e avise a TI.
-
Avise o fornecedor verdadeiro por telefone. Pode ser a caixa dele que foi comprometida, e nesse caso outros clientes estão prestes a receber o mesmo boleto.
-
Troque as senhas e revise as regras de encaminhamento das caixas envolvidas. Só trocar a senha não resolve se a sessão continua ativa ou se existe uma regra copiando as mensagens.
-
Registre boletim de ocorrência e organize a documentação da transação. Vai ser necessário para o banco, para o seguro, se houver, e para qualquer medida posterior.
Trate o caso como incidente de segurança e não apenas como prejuízo financeiro, porque a origem quase sempre é uma conta de e-mail comprometida que continua aberta. O CERT.br, mantido pelo NIC.br, publica material orientativo sobre o tema, incluindo os fascículos “Golpes: Evite Fraudes” e “Golpes: Caiu? Veja o que Fazer”, que servem bem como material de apoio para o time.
Como a HLTI fecha essa brecha
O trabalho começa pelo lado que dá origem ao golpe: como está a configuração de SPF, DKIM e DMARC do domínio, se o segundo fator está ativo para todos os usuários ou só para alguns, se existem regras de encaminhamento suspeitas nas caixas do financeiro e da diretoria, e o que o filtro de e-mail atual realmente barra.
Do lado do processo, o apoio é ajudar o gestor a escrever as regras de contas a pagar de um jeito que a equipe consiga seguir em semana de fechamento, e não só no dia em que foram apresentadas. Junto entram as campanhas de simulação com o time, com devolutiva orientativa para quem clicou, nunca punição.
O acompanhamento depois é contínuo, com NOC 24×7. Hoje, 98% dos incidentes são tratados de forma proativa, antes de virarem chamado, e casos críticos têm resposta em até 1 hora e resolução em até 4 horas em contrato. O suporte técnico não tem multa de fidelidade: para encerrar, bastam 30 dias de aviso prévio.
Conclusão
O golpe do boleto se resolve em dois lugares. No financeiro, com a conferência do CNPJ do beneficiário na tela do banco e a regra de que dado bancário nunca muda por e-mail sem telefonema de confirmação. Na TI, com a autenticação do domínio, o segundo fator nas contas e a auditoria das regras de encaminhamento.
Vale repetir o limite honesto: nesse golpe não há invasão do banco nem senha de pagamento roubada. Há uma pessoa autorizada pagando o que acreditou ser verdadeiro. Nenhuma ferramenta impede isso sozinha, e é por isso que a regra de processo vem primeiro.
A HLTI atua há mais de 34 anos em TI, com mais de 175 empresas atendidas e 700 projetos entregues, oferecendo suporte proativo e contrato sem multa de fidelidade. Se você quer saber como está a proteção de e-mail da sua empresa e onde o fluxo de pagamentos está exposto hoje, faça o diagnóstico gratuito da sua infraestrutura.
Perguntas Frequentes
Como saber se um boleto é falso antes de pagar?
Confira na tela de confirmação do internet banking se o nome e o CNPJ do beneficiário são os do seu fornecedor. Esse dado vem do registro bancário, não do arquivo que chegou por e-mail. Se a razão social ou o CNPJ divergirem da nota fiscal, interrompa o pagamento e confirme por telefone com o fornecedor, usando um número que já estava no cadastro.
Por que o e-mail com o boleto falso parece tão real?
Porque em muitos casos ele veio mesmo da caixa de e-mail do fornecedor, que foi comprometida semanas antes. O criminoso acompanha a conversa, conhece os valores e responde dentro do histórico já existente. Não há erro de português nem remetente estranho, então a verificação precisa acontecer no processo de pagamento, e não só na leitura da mensagem.
Filtro de e-mail e antivírus resolvem o golpe do boleto?
Ajudam, mas não fecham a porta. O filtro reduz o volume de tentativas de roubo de senha, e o segundo fator dificulta o acesso à caixa. Só que, quando a mensagem vem da conta real do fornecedor e o boleto não tem código malicioso, nenhuma ferramenta tem como saber que a conta de destino está errada. Quem barra isso é a conferência do beneficiário e a confirmação por telefone.
Como a HLTI ajuda a empresa a fechar essa brecha?
A HLTI faz o levantamento da configuração de SPF, DKIM e DMARC do domínio, verifica a cobertura do segundo fator, audita as regras de encaminhamento nas caixas do financeiro e da diretoria e avalia o que o filtro atual barra. Em paralelo, apoia o gestor na definição das regras de contas a pagar e conduz campanhas de simulação com a equipe, com acompanhamento contínuo e SLA em contrato.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.