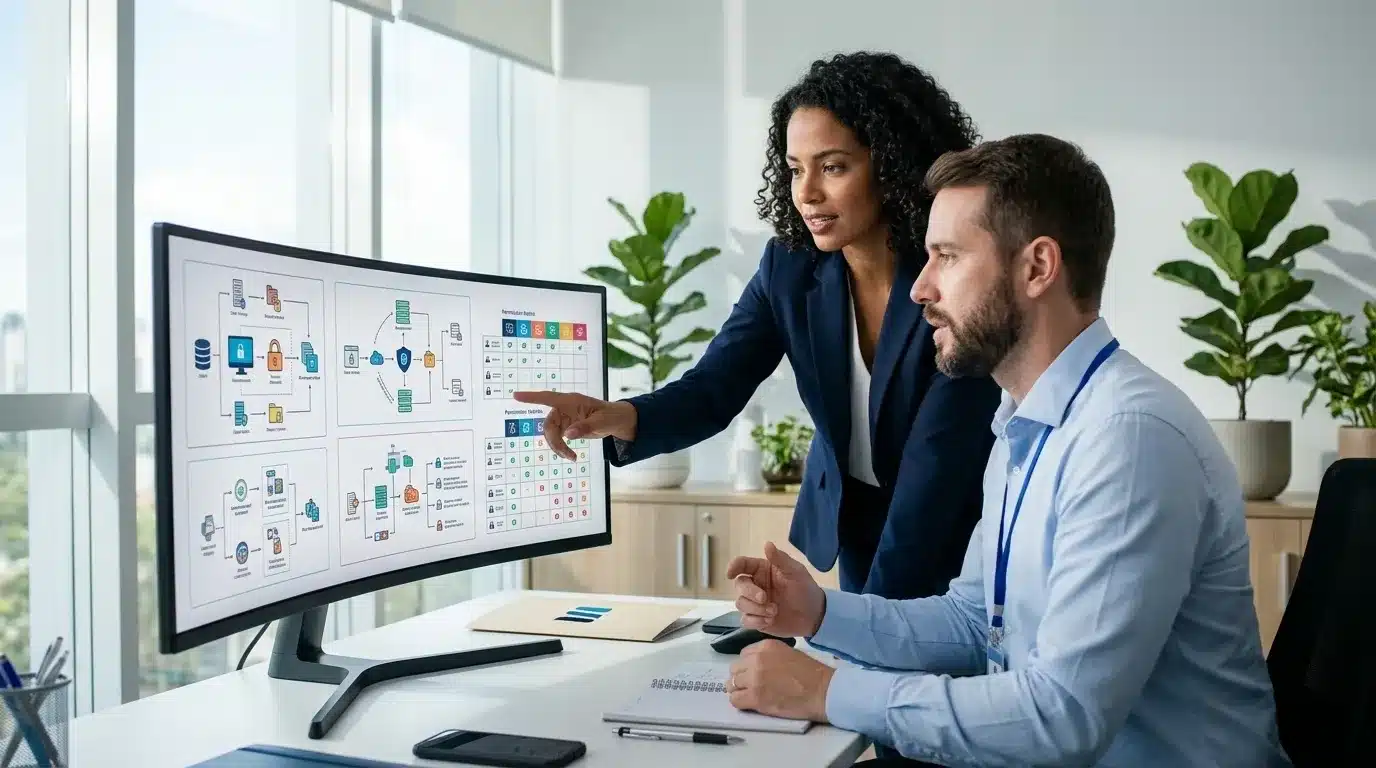
A LGPD é a lei que define como sua empresa pode coletar, usar, guardar e descartar dados de clientes, colaboradores e fornecedores. Na prática, ela cobra três coisas: saber quais dados a empresa tem e por que os tem, proteger esses dados contra acesso indevido, e conseguir provar as duas coisas depois. A parte jurídica é com advogado. A parte que trava a maioria das PMEs é a terceira, porque depende de controles de TI que ninguém configurou.
Abaixo você vê as obrigações traduzidas para o dia a dia, por onde começar o levantamento, quais controles técnicos sustentam tudo isso, o que a lei prevê de sanção e um material oficial e gratuito da ANPD feito para empresas do seu porte.
Sumário
O que a LGPD cobra da sua empresa, na prática
A Lei nº 13.709/2018 vale para praticamente toda empresa que trata dado de pessoa física, e isso inclui a folha de pagamento, o cadastro de clientes e a lista de contatos comerciais. Não é assunto só de quem vende pela internet.
Traduzindo o texto legal para o que aparece no dia a dia de uma empresa de 20 a 200 pessoas, a exigência se organiza assim:
|
O que a lei cobra |
O que isso quer dizer na prática |
Quem cuida |
Evidência que precisa existir |
|---|---|---|---|
|
Restringir o acesso aos dados |
Cada pessoa acessa só o que a função dela exige |
TI junto com o gestor da área |
Lista de quem acessa o quê, revisada periodicamente |
|
Proteger contra acesso indevido |
Segundo fator, senha individual, rede e sistemas atualizados |
TI |
Registro da configuração e da cobertura de cada controle |
|
Conseguir dizer o que aconteceu |
Guardar registros de acesso por um prazo definido |
TI |
Log com data, usuário e ação, consultável depois |
|
Manter os dados disponíveis |
Backup rodando e testado, com prazo de guarda definido |
TI |
Relatório de execução e registro do teste de restauração |
|
Saber que dado a empresa tem e por quê |
Registro das operações de tratamento |
Gestor com apoio do encarregado |
Documento de registro, que a ANPD disponibiliza em modelo pronto |
A coluna da direita é a que costuma faltar. Muitas empresas fazem o controle e não conseguem provar que fazem, o que na hora de um incidente é quase o mesmo que não fazer.
Vale corrigir uma confusão comum sobre o Relatório de Impacto à Proteção de Dados Pessoais, o RIPD. Ele não é um documento que toda empresa precisa produzir de largada. Pelo artigo 38 da lei, a autoridade nacional poderá determinar ao controlador que elabore o relatório. É uma exigência que pode ser feita, e não uma obrigação automática para qualquer negócio.
Por onde começar: os três levantamentos
A adequação trava porque as empresas começam pelo documento e não pelo diagnóstico. O caminho mais curto são três levantamentos, que dá para fazer com uma planilha e algumas conversas.
-
Onde estão os dados pessoais hoje. Não só no sistema principal. Estão na pasta compartilhada, na caixa de e-mail do comercial, na planilha do RH, no WhatsApp de quem atende, no sistema do contador e no antigo servidor que ninguém desligou. Listar tudo é o passo que revela o tamanho real do problema.
-
Quem acessa cada um desses lugares. Na maioria das PMEs a resposta é “todo mundo”, porque a pasta da rede foi criada com acesso liberado e nunca mais foi revista. É aqui que aparece a correção mais barata e de maior efeito.
-
Por quanto tempo cada coisa é guardada. Currículo de candidato que não foi contratado há seis anos, base de clientes inativos desde sempre, backup eterno. Dado que a empresa não precisa mais é risco sem contrapartida.
Com esses três levantamentos na mão, as decisões seguintes ficam objetivas: o que fechar, o que apagar e o que proteger primeiro. Sem eles, qualquer investimento em ferramenta é chute.
Os controles de TI que sustentam a conformidade
Documento assinado não impede invasão. Os controles abaixo são os que aparecem em qualquer avaliação técnica e são viáveis para uma empresa de porte médio.
-
Acesso individual e mínimo necessário. Nada de login compartilhado entre o setor. Cada pessoa com o próprio usuário, e permissão de leitura ou escrita apenas onde a função exige. É a base de tudo, porque sem usuário individual não existe log que preste.
-
Segundo fator de autenticação. O MFA faz a senha vazada deixar de ser suficiente. Costuma já estar incluso no pacote de e-mail que a empresa paga.
-
Registro de acessos guardado por um prazo definido. É o que permite responder “quem viu o quê e quando” depois de um incidente. Sem isso, a empresa não consegue dimensionar o que aconteceu.
-
Backup testado, com prazo de guarda. Disponibilidade também é proteção de dados. E backup imutável cobre o cenário em que o ransomware chega ao servidor e tenta apagar as cópias.
-
Criptografia onde faz diferença. A criptografia de dados reduz o impacto se um notebook for roubado ou se uma cópia sair da empresa. Não substitui controle de acesso, soma a ele.
Uma ressalva que vale repetir sempre que o assunto é LGPD: nenhuma dessas ferramentas, sozinha ou em conjunto, garante conformidade. Elas contribuem para atender requisitos de segurança previstos na lei. A avaliação de conformidade depende do contexto de cada empresa, de quais dados ela trata e com que finalidade, e envolve análise jurídica que a TI não faz.
Quanto custa errar e o que a lei prevê
As sanções estão no artigo 52 da lei, e o número que circula pela metade por aí merece a citação completa. Pelo texto da Lei nº 13.709/2018, a multa simples é de até 2% do faturamento da pessoa jurídica de direito privado, grupo ou conglomerado no Brasil no seu último exercício, excluídos os tributos, e é limitada, no total, a R$ 50 milhões por infração.
Além da multa, a lei prevê outras sanções administrativas, como advertência e publicização da infração, essa última costumando doer mais em empresa que vive de indicação e relacionamento.
Há também um prazo que pega muita gente desprevenida. Segundo a ANPD, com base na Resolução CD/ANPD nº 15, de abril de 2024, a comunicação à autoridade e aos titulares deve ser feita pelo controlador em até três dias úteis, contados do conhecimento de um incidente que possa causar risco ou dano relevante. A mesma página registra que a comunicação voluntária e antecipada demonstra transparência e boa-fé.
Três dias úteis é pouco para quem ainda está descobrindo o que aconteceu. É por isso que ter registro de acesso e um processo definido de resposta a incidentes de segurança deixa de ser refinamento técnico e passa a ser condição para cumprir o prazo.
O material gratuito da ANPD para empresas de pequeno porte
Poucos gestores sabem disso, e é o atalho mais barato para quem está começando. A própria ANPD publica um guia orientativo sobre segurança da informação para agentes de tratamento de pequeno porte, voltado justamente para empresas menores.
A página oficial disponibiliza, sem custo:
-
O guia completo em PDF, escrito para quem não é da área de tecnologia.
-
Uma lista de medidas de segurança em formato de checklist, útil para o gestor conferir item por item o que já existe na empresa.
-
Um modelo de registro das operações de tratamento, em Excel e em PDF. É exatamente o documento da última linha da tabela lá em cima, com a estrutura já pronta.
Baixar o checklist e responder com honestidade é um bom primeiro dia de trabalho. O que ficar sem resposta vira a pauta da conversa com a TI e com quem cuida da parte jurídica. Isso também alimenta a governança de dados da empresa, que é o processo por trás dos documentos.
Onde a HLTI entra, e onde não entra
Vale ser direto sobre o escopo. A HLTI não faz a parte jurídica: contrato, base legal, política de privacidade e a avaliação de conformidade são trabalho de advogado ou do encarregado de dados. O que a HLTI faz é a camada técnica que sustenta tudo isso.
Na prática, o trabalho começa pelo levantamento do ambiente: onde estão os dados, quem tem acesso a cada pasta e sistema, se existe usuário compartilhado, qual a cobertura do segundo fator, o que está sendo registrado em log, quais pastas realmente entram no backup e há quanto tempo ninguém testa uma restauração. Esse retrato costuma revelar acesso liberado para setor inteiro em diretórios que só uma pessoa deveria abrir.
A partir daí entram as correções e o acompanhamento contínuo, com NOC 24×7. Hoje, 98% dos incidentes são tratados de forma proativa, antes de virarem chamado, e casos críticos têm resposta em até 1 hora e resolução em até 4 horas em contrato. Esse conjunto compõe a proteção de dados no lado da tecnologia. O suporte gerenciado não tem multa de fidelidade: para encerrar, bastam 30 dias de aviso prévio.
Conclusão
LGPD na empresa não começa por documento, começa por diagnóstico. Saber onde estão os dados, quem acessa cada lugar e por quanto tempo cada coisa é guardada resolve mais do que qualquer termo assinado, porque é o que permite decidir o que fechar e o que apagar.
Do lado técnico, o essencial é acesso individual e mínimo, segundo fator, registro de acesso guardado, backup testado e criptografia onde faz diferença. E vale sempre a ressalva honesta: essas medidas contribuem para atender requisitos da lei, mas nenhuma garante conformidade sozinha, porque a avaliação depende do caso e envolve análise jurídica.
A HLTI atua há mais de 34 anos em TI, com mais de 175 empresas atendidas e 700 projetos entregues, cuidando da camada técnica da proteção de dados, com suporte proativo e contrato sem multa de fidelidade. Se você não sabe dizer hoje quem acessa o quê na sua empresa, faça o diagnóstico gratuito da sua infraestrutura e receba esse retrato.
Perguntas Frequentes
Qual é o valor da multa prevista na LGPD?
Pelo artigo 52 da Lei nº 13.709/2018, a multa simples é de até 2% do faturamento da pessoa jurídica de direito privado, grupo ou conglomerado no Brasil no último exercício, excluídos os tributos, limitada no total a R$ 50 milhões por infração. O texto prevê ainda outras sanções administrativas, como advertência e publicização da infração.
Toda empresa precisa elaborar o Relatório de Impacto (RIPD)?
Não automaticamente. O artigo 38 da lei estabelece que a autoridade nacional poderá determinar ao controlador que elabore o relatório de impacto à proteção de dados pessoais. Ou seja, é uma exigência que pode ser feita conforme o caso, e não um documento que toda empresa precisa produzir de largada. A avaliação sobre a necessidade deve envolver quem responde pela parte jurídica.
Contratar uma ferramenta de segurança deixa a empresa em conformidade com a LGPD?
Não. Controles como segundo fator, criptografia, registro de acesso e backup contribuem para atender requisitos de segurança previstos na lei, mas nenhuma tecnologia isolada garante conformidade. A avaliação depende de quais dados a empresa trata, com que finalidade e sob qual base legal, o que envolve análise jurídica além da camada técnica.
Como a HLTI apoia a empresa na parte técnica da LGPD?
A HLTI faz o levantamento do ambiente para mostrar onde estão os dados, quem acessa cada pasta e sistema, se há usuário compartilhado, qual a cobertura do segundo fator, o que está sendo registrado em log e quais pastas entram no backup. Em seguida executa as correções e mantém o acompanhamento contínuo com SLA em contrato. A parte jurídica segue com o advogado ou o encarregado de dados.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.