Para proteger sua empresa contra uma tentativa de phishing, combine treinamento prático contínuo com camadas técnicas de defesa: ative a autenticação multifator (MFA), configure registros SPF, DKIM e DMARC no e-mail e estabeleça um fluxo claro de reporte sem punições. Essa integração reduz a superfície de ataque e impede que credenciais vazadas comprometam a operação.
Mensagens fraudulentas exploram a rotina de setores como financeiro e compras para obter acessos indevidos. Entenda a seguir como estruturar simulações realistas, conter incidentes com agilidade e aplicar controles técnicos para manter o ambiente corporativo protegido.
Sumário
Como identificar uma tentativa de phishing no dia a dia da empresa
Para barrar mensagens fraudulentas no ambiente corporativo, a equipe precisa validar a autenticidade do remetente, desconfiar de pedidos urgentes de transferência ou senhas, nunca clicar em links suspeitos e acionar imediatamente o protocolo de resposta a incidentes. A detecção precoce de fraudes baseadas em engenharia social impede o comprometimento de credenciais de rede e o sequestro de sistemas vitais da operação empresarial.
De acordo com diretrizes de segurança cibernética do CERT.br, e-mails fraudulentos e táticas de manipulação psicológica figuram entre os principais vetores de intrusão em redes corporativas.
Os criminosos exploram vetores de comunicação diária para enganar colaboradores em setores críticos, como financeiro, compras e recursos humanos. O ataque busca induzir o funcionário a fornecer dados restritos ou autorizar transações indevidas simulando mensagens legítimas de diretoria, fornecedores ou órgãos reguladores.
Para reconhecer uma tentativa de phishing na rotina de trabalho, os times operacionais devem checar sinais específicos nas mensagens recebidas:
-
Inconsistências no cabeçalho: endereços com domínios parecidos aos originais, utilizando letras trocadas ou caracteres ocultos para simular fornecedores habituais.
-
Senso artificial de urgência: ameaças de bloqueio de contas corporativas, multas contratuais imediatas ou pedidos de pagamento fora do rito padrão financeiro.
-
Falhas nos mecanismos de validação: alertas do servidor indicando inconsistências nos registros de autenticação de e-mail (SPF, DKIM e DMARC).
-
Anexos com formatos incomuns: arquivos compactados, executáveis disfarçados de notas fiscais ou um link malicioso direcionado a páginas falsas de login.
A conscientização contínua reduz a taxa de cliques indevidos, embora a segurança operacional dependa da integração entre pessoas capacitadas e controles técnicos rígidos de acesso. A proteção do perímetro digital exige políticas bem estruturadas para mitigar risco mesmo quando um colaborador comete um deslize eventual.
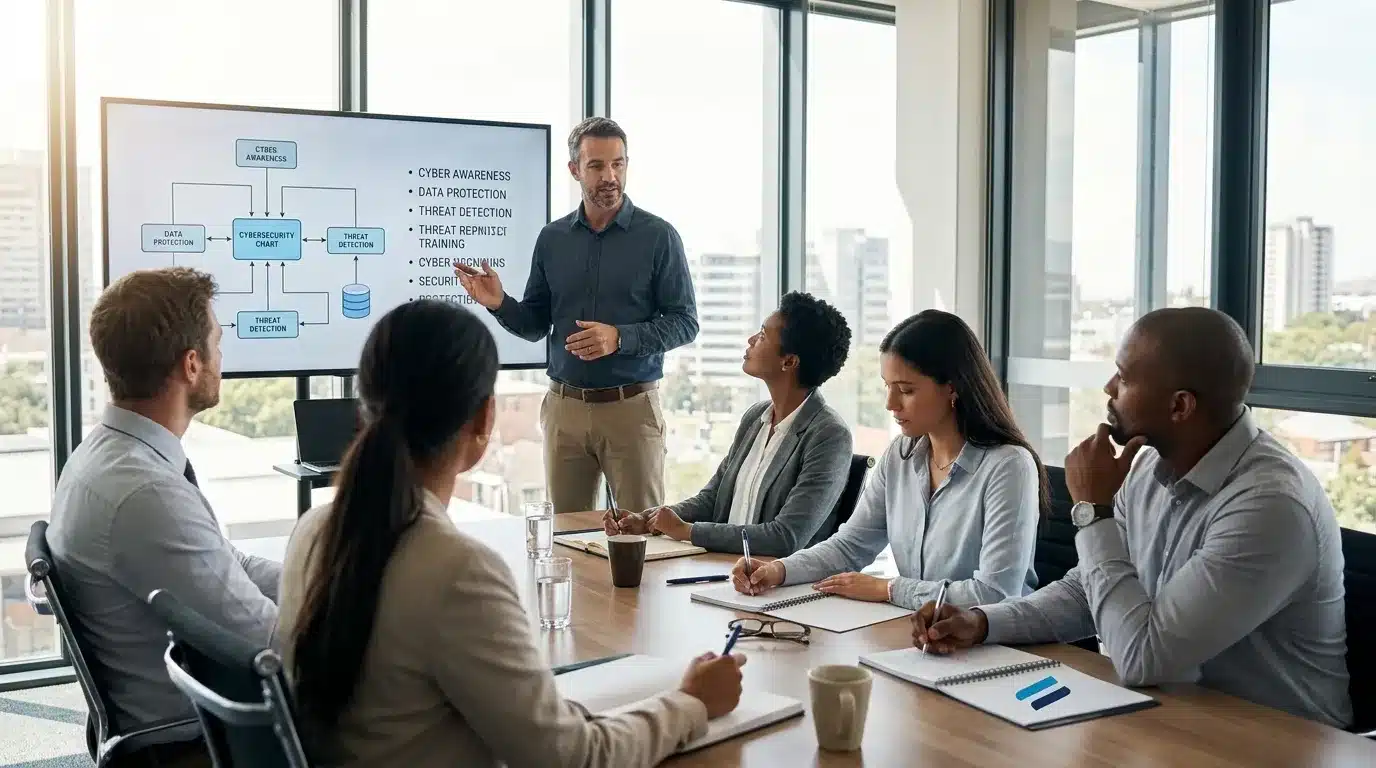
Treinamento pontual em vídeo vs simulações práticas contínuas
Muitas organizações limitam a capacitação de seus colaboradores a apresentações anuais obrigatórias. Contudo, quando um colaborador enfrenta um golpe bem estruturado no dia a dia, aulas teóricas raramente impedem a interação com links maliciosos. O aprendizado efetivo contra táticas de engenharia social exige prática contextual e recorrente.
As orientações do NIST reforçam que programas contínuos de conscientização prática aumentam a resiliência das equipes contra ataques de manipulação.
A retenção do conhecimento depende diretamente da frequência com que os testes ocorrem. Enquanto vídeos anuais criam uma falsa sensação de preparo, a aplicação de simulações periódicas treina o reflexo do usuário em tempo real.
|
Critério de Avaliação |
Treinamento Tradicional em Vídeo |
Abordagem Integrada HLTI |
|---|---|---|
|
Capacitação e Prática |
Aulas teóricas anuais sem feedback prático |
Treinamento de conscientização em segurança com simulações contínuas |
|
Camadas de Defesa |
Apenas orientação básica ao usuário final |
Filtros avançados, autenticação multifator (MFA) e privilégios mínimos |
|
Cultura de Resposta |
Cobrança punitiva em caso de clique acidental |
Fluxo formal, ágil e acolhedor de reporte ao time técnico |
|
Postura Operacional |
Suporte reativo acionado apenas pós-incidente |
TI gerenciada com monitoramento proativo 24×7 e SLA documentado |
Para construir maturidade operacional sustentável contra uma tentativa de phishing, a metodologia precisa ir além do conteúdo estático:
-
Simulações controladas: envio de mensagens educativas com dificuldades graduais para avaliar a postura dos colaboradores em rotinas normais.
-
Feedback instantâneo: direcionamento para microtreinamentos específicos logo após a interação com o teste, corrigindo a falha sem expor o profissional.
-
Métricas de comportamento: acompanhamento das taxas de abertura e envio de alertas aos analistas, medindo a evolução real da equipe.
-
Camadas técnicas integradas: redução dos impactos de eventuais falhas por meio de segmentação de rede e restrições de permissões nos sistemas corporativos com apoio de uma estrutura de segurança da informação.
A capacitação prática transforma o quadro de colaboradores na primeira linha de identificação de ameaças, reduzindo vetores de ataque antes que comprometam o ambiente de trabalho.
Protocolo de resposta imediata para conter o incidente e apoiar o usuário
Quando um colaborador clica em um link suspeito ou insere credenciais em uma página falsa, a velocidade da contenção determina a extensão do dano operacional. Saber o que fazer nas primeiras 24 horas após um ataque permite estabelecer um fluxo claro para reportar e isolar o risco antes que ocorra movimentação lateral na infraestrutura corporativa.
O primeiro passo envolve desconectar a estação de trabalho da rede local e do sinal sem fio, impedindo a comunicação do dispositivo comprometido com servidores externos maliciosos. Paralelamente, a equipe técnica deve revogar imediatamente todas as sessões ativas do usuário e forçar a redefinição de senhas nos sistemas corporativos.
Um fluxo eficiente de contenção técnica deve seguir etapas padronizadas:
-
Isolamento da máquina afetada: desconexão física do cabo de rede e desativação do Wi-Fi para conter a propagação de códigos maliciosos pela rede corporativa.
-
Revogação e troca de credenciais: encerramento imediato de tokens de acesso em serviços em nuvem e alteração das chaves de autenticação com suporte a fatores múltiplos.
-
Análise de registros e logs: verificação de conexões anômalas no firewall corporativo e no gateway de e-mail para identificar outros destinatários do mesmo disparo suspeito.
-
Auditoria de regras de encaminhamento: inspeção na caixa postal da vítima para detectar regras ocultas criadas por invasores para desviar comunicações financeiras.
A cultura interna precisa incentivar o reporte rápido. Empresas que punem o erro acabam fazendo com que o colaborador esconda o incidente, aumentando o tempo médio de detecção de uma fraude eletrônica. Na abordagem da HLTI, o suporte de TI atua diretamente no isolamento do dispositivo, analisa os cabeçalhos das mensagens e apoia a equipe interna com procedimentos objetivos, reduzindo o tempo de resposta sem burocracia desnecessária.
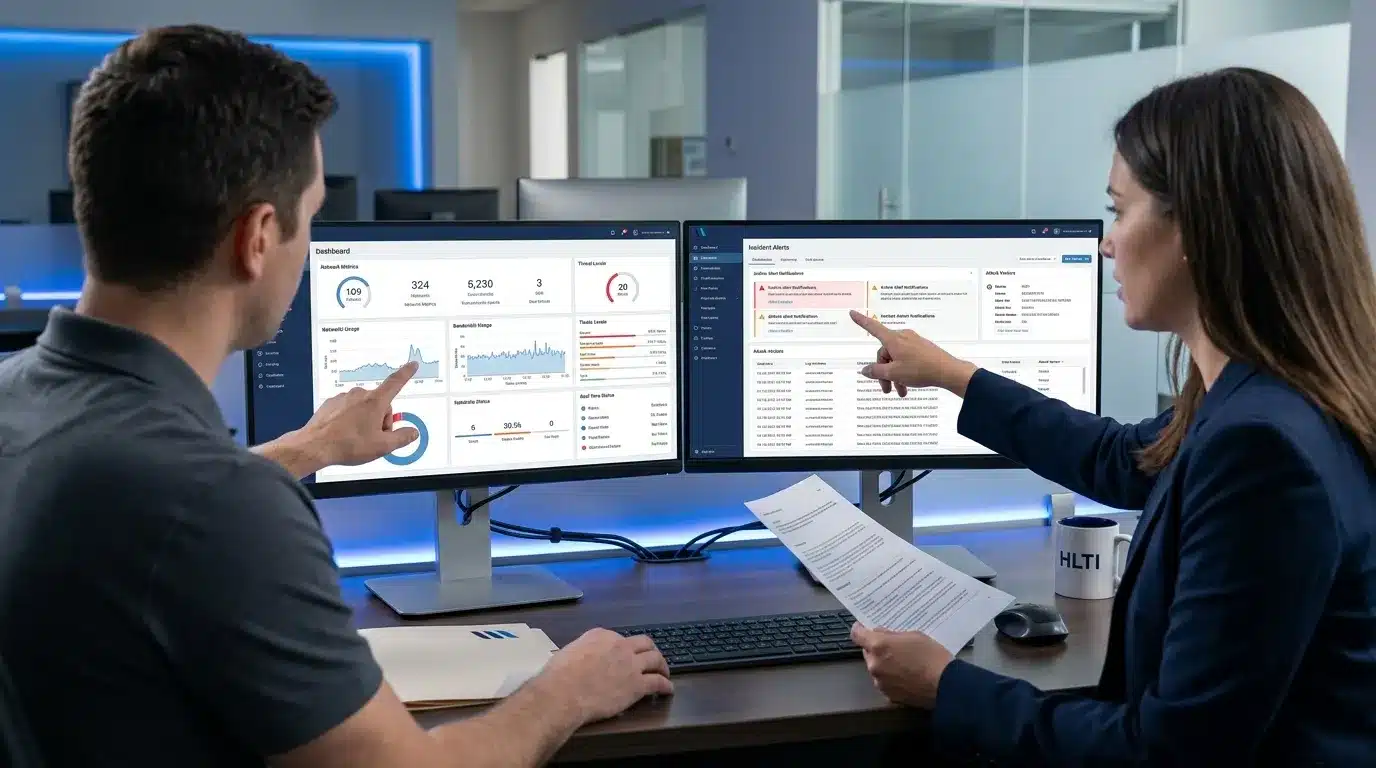
Camadas técnicas que complementam a conscientização e reduzem a superfície de ataque
A capacitação dos colaboradores reduz falhas humanas, mas não impede isoladamente a entrada de mensagens fraudulentas. A segurança corporativa exige controles técnicos que atuem antes e depois da interação do usuário, minimizando o impacto operacional caso ocorra uma intrusão bem-sucedida.
As recomendações da autoridade de cibersegurança CISA destacam que o uso conjunto de múltiplos fatores de autenticação e filtros rigorosos em servidores de correio neutraliza a maior parte dos acessos indevidos.
A configuração rigorosa de protocolos de validação de correio eletrônico barra falsificações de domínio logo na camada de transporte. Sem esses registros públicos, invasores disparam mensagens simulando a identidade da sua organização ou de fornecedores com facilidade:
-
Sender Policy Framework (SPF): especifica os endereços autorizados a enviar mensagens em nome do domínio corporativo.
-
DomainKeys Identified Mail (DKIM): insere uma assinatura criptográfica no cabeçalho das mensagens, assegurando que o conteúdo não sofreu adulteração durante o trajeto.
-
Domain-based Message Authentication, Reporting and Conformance (DMARC): estabelece a política de descarte ou quarentena para envios que falharem no SPF ou DKIM, além de gerar relatórios operacionais.
Quando uma mensagem maliciosa ultrapassa a filtragem inicial, a infraestrutura interna precisa conter a movimentação lateral do invasor. A imposição de MFA impede que credenciais vazadas permitam o acesso direto aos sistemas corporativos, assegurando uma camada extra de proteção mesmo em cenários de senhas expostas.
Igualmente, a aplicação do princípio do menor privilégio e a divisão estruturada da rede em zonas isoladas impedem que uma máquina comprometida acesse bases com dados sensíveis de clientes. A implementação desses controles técnicos apoia as diretrizes preventivas da Lei Geral de Proteção de Dados Pessoais (LGPD), reduzindo riscos de incidentes severos.
A HLTI estrutura essas camadas defensivas por meio de serviços gerenciados de TI, unindo auditoria de permissões, políticas de mensageria e monitoramento proativo contínuo para manter seu ambiente protegido e operacional sem contratos de fidelidade obrigatórios.
Conclusão
A contenção de fraudes cibernéticas exige a combinação entre treinamento de equipe e ferramentas técnicas de restrição. Simulações periódicas preparam os colaboradores para identificar fraudes, enquanto registros SPF, DKIM e DMARC, autenticação multifator (MFA) e segmentação de rede contêm danos caso ocorra uma falha eventual.
Com mais de 34 anos de atuação no mercado, a HLTI oferece gestão proativa com monitoramento contínuo e suporte técnico sem exigência de fidelidade contratual, garantindo estabilidade e proteção com agilidade.
Para fortalecer sua empresa contra qualquer tentativa de phishing, entre em contato com a equipe da HLTI e solicite um diagnóstico da segurança da sua infraestrutura digital.
Perguntas Frequentes
Qual a diferença entre treinamento pontual e simulações contínuas?
Treinamentos teóricos anuais perdem eficácia rapidamente. Já as simulações práticas contínuas inserem testes educativos na rotina dos colaboradores com graus variados de dificuldade, fornecem orientações técnicas imediatas após o clique indevido e geram métricas comportamentais reais para ajustar as defesas da empresa.
Por que adotar MFA se a equipe já passa por treinamentos?
O treinamento reduz a probabilidade de falhas, mas não elimina o risco humano. A autenticação multifator (MFA) atua como uma barreira técnica obrigatória: mesmo que um funcionário insira a senha corporativa em um site falso, o invasor não consegue concluir o acesso sem a validação do segundo fator.
Como a HLTI atua na segurança de e-mail e mensageria corporativa?
A HLTI realiza o diagnóstico e a implementação rigorosa dos registros SPF, DKIM e DMARC, audita permissões de acesso, estrutura políticas de resposta rápida e disponibiliza suporte técnico gerenciado com monitoramento contínuo, tudo sem cláusulas de fidelidade contratual.
O que fazer imediatamente após interagir com uma mensagem suspeita?
Desconecte imediatamente a estação de trabalho da rede cabeada e do sinal Wi-Fi. O setor de TI deve revogar as sessões ativas do usuário, redefinir senhas corporativas, auditar regras de encaminhamento ocultas na caixa de entrada e verificar logs de tráfego no firewall corporativo.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.