Para organizar arquivos na nuvem e assumir o controle definitivo dos acessos, a empresa precisa estruturar bibliotecas departamentais, definir permissões granulares e substituir o modelo físico por regras claras de governança. Essa transição elimina planilhas duplicadas, reduz o risco de vazamentos internos e assegura que cada colaborador visualize estritamente o necessário para sua rotina diária.
Muitas pequenas e médias empresas perdem horas de produtividade buscando versões desatualizadas em servidores locais lentos ou pastas compartilhadas sem critério. A ausência de regras sobre quem edita ou visualiza relatórios compromete a segurança e expõe informações confidenciais a acessos indevidos no ambiente corporativo.
Compreenda como planejar uma arquitetura funcional por setores, aplicar o modelo de controle por funções para restringir privilégios e realizar a migração completa do servidor de arquivos com previsibilidade técnica e proteção contínua.
Sumário
- Por que estruturar o servidor de arquivos na nuvem resolve a desorganização da empresa
- Servidor local versus nuvem empresarial: comparativo de controle e segurança
- Como organizar arquivos na nuvem com arquitetura de pastas por departamento
- Controle de acesso granular: como definir quem visualiza e edita cada documento
- Compartilhamento externo seguro e prevenção contra vazamentos de dados
- Histórico de versões e lixeira corporativa para evitar perda definitiva de arquivos
- Passo a passo para migrar o servidor de arquivos físico para o ambiente em nuvem
- Conclusão
- Perguntas Frequentes
Por que estruturar o servidor de arquivos na nuvem resolve a desorganização da empresa
Para resolver a desorganização de documentos corporativos, a empresa precisa mapear os fluxos de trabalho, eliminar duplicidades e migrar a estrutura física para um ambiente digital centralizado. Essa mudança substitui o antigo servidor de arquivos local por repositórios modernos com regras claras de acesso, facilitando a rotina operacional das equipes internas.
Muitas pequenas e médias empresas enfrentam lentidão diária porque os colaboradores salvam relatórios em pastas pessoais, perdem versões recentes de propostas comerciais ou dependem de conexões instáveis para acessar a rede física do escritório. Por conseguinte, a descentralização gera retrabalho constante e expõe a operação a riscos de vazamento de dados.
De acordo com pesquisa publicada na revista acadêmica de tecnologia Ignis (Revista Ignis, 2020), a substituição de infraestruturas físicas por repositórios em nuvem é impulsionada pela redução de perdas operacionais e mitigação de prejuízos econômicos com paradas de equipamentos.
Ao modernizar a gestão de documentos corporativos, a liderança estabelece uma padronização técnica que transforma a produtividade do negócio por meio de controles objetivos. O primeiro é o controle de acesso baseado em funções (RBAC), em que cada colaborador visualiza apenas os diretórios vinculados ao seu departamento, mantendo a confidencialidade das operações. O versionamento de arquivos em tempo real registra todas as alterações feitas em planilhas ou textos e permite restaurar edições anteriores sem criar cópias duplicadas no disco.
Com o histórico detalhado e a auditoria de logs e acessos, a gestão consegue rastrear quem visualizou, editou ou compartilhou determinado documento, o que traz rastreabilidade corporativa. Já o acesso remoto seguro e colaborativo permite que equipes externas e filiais editem relatórios simultaneamente a partir de qualquer dispositivo corporativo autorizado.
Essa arquitetura organizada reduz paradas operacionais causadas por falhas de equipamentos locais. O armazenamento nuvem corporativo entrega disponibilidade contínua, permitindo que os gestores foquem no crescimento da empresa em vez de solucionar chamados constantes de documentos corrompidos ou sumidos.
Servidor local versus nuvem empresarial: comparativo de controle e segurança
Muitas pequenas e médias empresas ainda dependem de um servidor de arquivos local para centralizar documentos. Contudo, essa infraestrutura física exige manutenção contínua, substituição periódica de discos e rotinas manuais de cópias preventivas que frequentemente falham sem que a equipe perceba.
A transição para o armazenamento em nuvem empresarial transforma a administração operacional da empresa. Em vez de lidar com servidores físicos no escritório, a gestão passa a focar na governança de dados, colaboração em tempo real e regras claras de acesso corporativo.
| Critério de Avaliação | Servidor Físico Tradicional | Nuvem sem Planejamento | Migração para Nuvem com a HLTI |
|---|---|---|---|
| Facilidade de controle e níveis de permissão | Configuração complexa em rede interna com privilégios frequentemente desatualizados. | Pastas criadas sem padrão, gerando acessos excessivos e links públicos desprotegidos. | Estruturação de permissões granulares com governança sob medida para cada setor. |
| Segurança no compartilhamento externo | Dependência de anexos de e-mail desprotegidos ou conexões lentas de rede remota. | Compartilhamento livre sem expiração de links, aumentando a exposição de dados sigilosos. | Políticas de compartilhamento seguro de documentos com bloqueio de download e expiração automática. |
| Continuidade operacional e histórico de versões | Risco de sobreposição de arquivos e dependência de restaurações manuais demoradas. | Recuperação disponível, mas sem padronização de nomenclatura e retenção de arquivos. | Ativação do versionamento contínuo e recuperação instantânea em casos de exclusão acidental. |
| Custo de manutenção e sustentação | Gastos imprevisíveis com energia, licenças locais e reparos emergenciais de hardware. | Custos operacionais controlados, mas com desperdício de espaço e retrabalho interno. | Suporte técnico contínuo e gestão completa sem multas contratuais de fidelidade. |
Ao estruturar repositórios corporativos com planejamento adequado, a empresa obtém benefícios operacionais imediatos:
- Acesso rápido a documentos de qualquer local com proteção baseada em credenciais corporativas.
- Rastreabilidade total das ações por meio de registros de atividades e auditoria detalhada de acessos.
- Redução expressiva do tempo gasto procurando versões antigas ou desfeitas de relatórios importantes.
- Contribuição prática para atender aos requisitos de segurança previstos na Lei Geral de Proteção de Dados (LGPD).
Como organizar arquivos na nuvem com arquitetura de pastas por departamento
Muitas empresas migram dados para repositórios modernos reproduzindo a mesma desorganização do antigo servidor de arquivos local. Sem uma estrutura lógica bem planejada, pastas com nomes ambíguos acumulam documentos duplicados e permissões confusas. Para ordenar o repositório digital com real eficiência operacional, a divisão dos diretórios deve refletir a governança de dados e os fluxos de trabalho reais de cada setor.
A base dessa metodologia consiste em criar bibliotecas de documentos dedicadas para cada departamento, isolando os dados conforme a área de atuação. O acesso a essas estruturas deve ser gerido associando as permissões aos cargos e responsabilidades da equipe, em vez de conceder autorizações individuais e manuais.
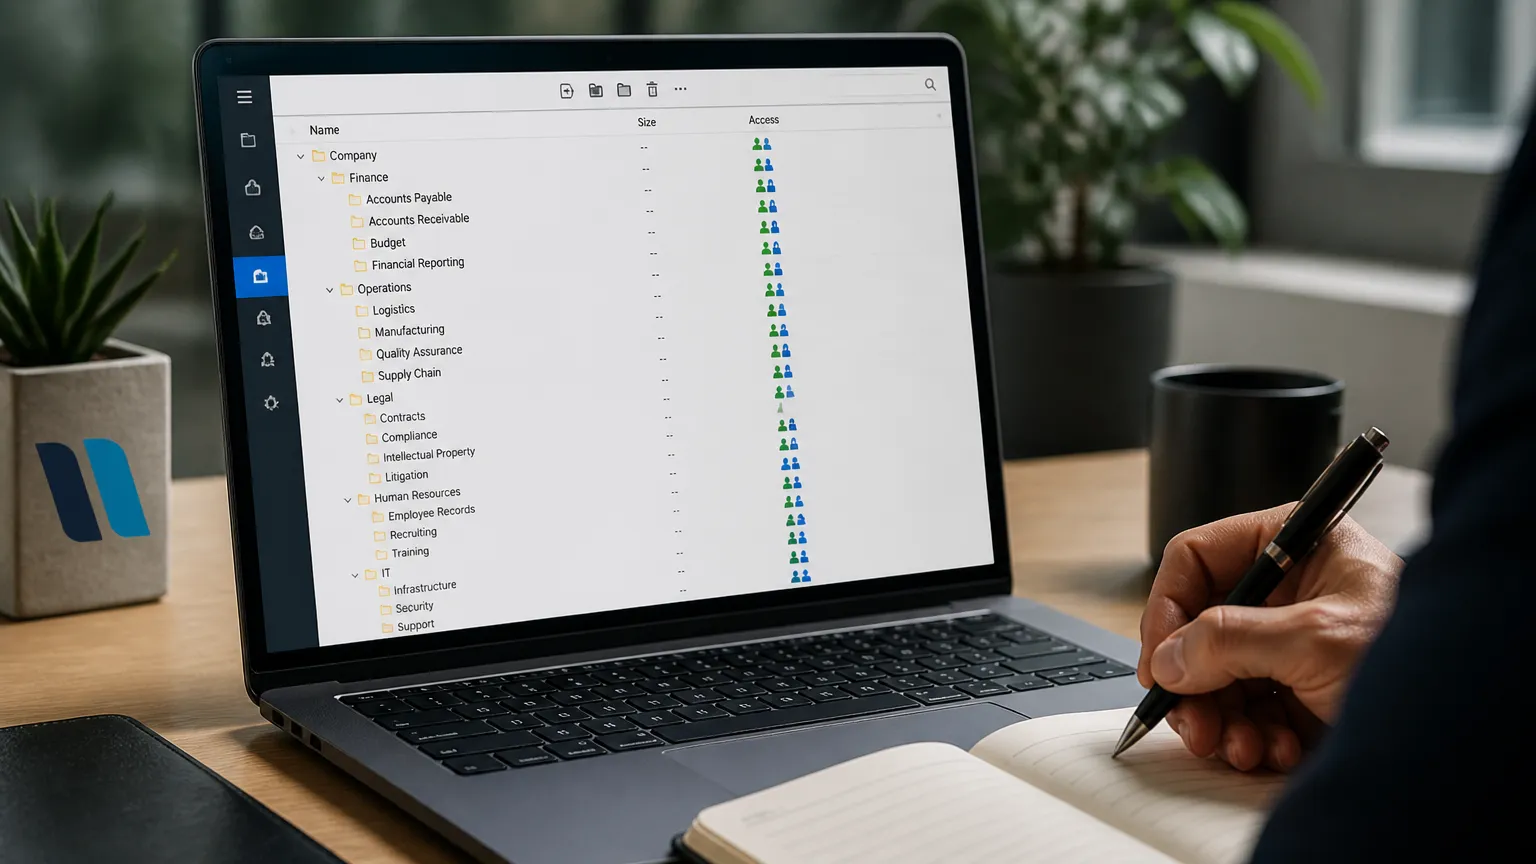
Uma arquitetura departamental funcional segue critérios estruturados para padronizar o ciclo de vida da informação. Ela começa pelas bibliotecas departamentais segmentadas, com a criação de diretórios principais para áreas como Financeiro, Recursos Humanos, Operações e Vendas, limitando o acesso inicial apenas aos membros de cada equipe. A padronização de taxonomia e nomenclatura define regras claras para títulos de diretórios e arquivos, utilizando datas invertidas (AAAA-MM-DD), descrições de projetos e versões padronizadas para eliminar duplicidades.
As políticas de retenção e arquivamento isolam projetos concluídos e documentos fiscais antigos em subpastas de leitura restrita, mantendo as pastas de trabalho diário limpas e funcionais. Com a auditoria de logs e acessos ativada, há rastreamento detalhado de leituras, edições, downloads e exclusões em pastas críticas, garantindo visibilidade sobre o fluxo das informações corporativas.
Quando a gestão de diretórios segue essa lógica estruturada, os colaboradores localizam informações em poucos segundos, reduzem falhas operacionais e mantêm a integridade dos dados protegida contra acessos indevidos.
Controle de acesso granular: como definir quem visualiza e edita cada documento
Centralizar arquivos corporativos em um único local exige regras claras para proteger informações confidenciais. O modelo tradicional de conceder acessos individuais pasta por pasta gera desorganização e aumenta vulnerabilidades operacionais. Diante disso, a administração eficiente adota o controle de acesso baseado em funções (RBAC), integrando serviços de diretório corporativo para associar permissões aos cargos em vez de vincular privilégios a contas individuais soltas.
Ao estruturar um ambiente de armazenamento corporativo no servidor de arquivos, a equipe técnica estabelece níveis específicos de privilégio para garantir que cada profissional acesse apenas o conteúdo indispensável para suas atividades diárias. Isso simplifica a governança e reduz incidentes com dados estratégicos:
- Acesso exclusivo de visualização (leitura): indicado para manuais, políticas internas e relatórios gerais, impedindo alterações acidentais ou exclusão de registros.
- Permissão de colaboração e edição: liberada para membros do mesmo departamento trabalharem em planilhas, propostas e apresentações operacionais.
- Privilégios restritos de administração: destinados exclusivamente aos gestores responsáveis por gerenciar direitos, criar diretórios ou aprovar compartilhamentos externos.
- Herança controlada de diretórios: configuração técnica que define se subpastas recebem automaticamente os privilégios da pasta raiz ou se exigem regras personalizadas.
Segundo orientações técnicas de segurança da informação da administração pública federal (PNCP, 2025), a governança de acessos deve operar estritamente por usuários e grupos estruturados, estabelecendo limites detalhados para cada perfil operacional.
Manter essa separação técnica contribui para o alinhamento com as diretrizes da Lei Geral de Proteção de Dados (LGPD), estabelecendo o princípio do menor privilégio na rotina corporativa. Além disso, o rastreamento por meio de auditoria registra quem abriu, editou ou baixou qualquer arquivo institucional.
Na HLTI, o serviço especializado realiza o levantamento completo dos setores da empresa, desenha a matriz de perfis e aplica essas restrições técnicas sem interromper o trabalho diário dos colaboradores.
Compartilhamento externo seguro e prevenção contra vazamentos de dados
Enviar arquivos confidenciais por e-mail ou aplicativos de mensagens cria cópias descontroladas fora do perímetro corporativo. Ao centralizar o armazenamento corporativo, a empresa substitui o envio de anexos pesados por links protegidos, mantendo a posse do documento original e rastreando cada interação.
O compartilhamento seguro de documentos depende da aplicação de controles rígidos configurados diretamente no armazenamento em nuvem empresarial. Em vez de liberar o arquivo publicamente, o gestor estabelece travas técnicas específicas para fornecedores, parceiros comerciais ou clientes:
- Autenticação do destinatário, em que o link exige validação por código enviado ao e-mail cadastrado, impedindo o reenvio desautorizado.
- Data de expiração automática, que revoga o acesso ao documento imediatamente após o término do prazo estipulado para a tarefa.
- Bloqueio de download e impressão, para que o usuário externo apenas visualize as informações no navegador, sem permissão para salvar cópias locais.
- Proteção por senha dedicada, uma barreira criptográfica adicional para a abertura de relatórios financeiros ou contratos.
Para mitigar o risco de incidentes acidentais, as políticas corporativas precisam incluir regras de prevenção contra perda de dados. Esses mecanismos monitoram conteúdos sensíveis, como dados bancários ou documentos pessoais, impedindo que colaboradores compartilhem essas pastas com contas externas não autorizadas.
A auditoria de logs registra quem abriu, editou ou tentou baixar determinado arquivo, oferecendo histórico completo para checagens de segurança. Esse rastreamento detalhado contribui para o atendimento às exigências de proteção previstas na Lei Geral de Proteção de Dados (LGPD), comprovando a governança de dados e a custódia responsável dos ativos corporativos.
Histórico de versões e lixeira corporativa para evitar perda definitiva de arquivos
A perda acidental de dados e a sobrescrita indevida de planilhas operacionais geram retrabalho imediato nas pequenas e médias empresas. Em um servidor físico tradicional, recuperar uma versão anterior frequentemente exige restaurar backups inteiros de fitas ou discos externos, paralisando a equipe. Em contrapartida, ao estruturar o repositório centralizado, a gestão de documentos ganha mecanismos automatizados que protegem o fluxo de trabalho diário contra falhas humanas e incidentes operacionais.
O versionamento de arquivos contínuo registra cada modificação feita em um documento, mantendo uma linha do tempo completa das alterações sem duplicar itens com nomes confusos no diretório. Essa funcionalidade permite que qualquer colaborador visualize quem realizou a edição, compare diferenças entre datas e restaure o conteúdo original em poucos segundos. Paralelamente a assegurar a integridade dos dados, esse controle mantém a continuidade operacional durante auditorias fiscais e processos internos.
Para complementar a proteção contra exclusões indevidas, a arquitetura digital utiliza camadas estruturadas de retenção e segurança. A lixeira de primeiro estágio é o local onde o próprio usuário pode recuperar um arquivo importante apagado por engano durante o período padrão de retenção. Na lixeira de segundo estágio, uma camada administrativa protegida, os arquivos excluídos da primeira lixeira permanecem acessíveis apenas para a equipe de gestão de TI, o que impede a perda definitiva.
A auditoria de logs e acessos completa essa proteção com um registro detalhado que identifica o usuário responsável pela exclusão ou alteração, o endereço IP de origem e o horário exato do evento. Já as políticas de retenção programada aplicam regras automáticas que preservam registros vitais da empresa pelo tempo exigido pela legislação vigente, bloqueando a destruição de dados confidenciais.
Esses recursos eliminam a dependência de chamados emergenciais para restauração de arquivos simples e protegem a operação contra exclusões maliciosas, garantindo que o patrimônio informacional da organização permaneça sempre recuperável.
Passo a passo para migrar o servidor de arquivos físico para o ambiente em nuvem
A transição de um servidor de arquivos local para a infraestrutura digital exige um método estruturado para evitar interrupções no trabalho diário. Transferir dados sem critério apenas transporta a desorganização antiga para a nova plataforma. O processo correto envolve planejamento técnico, saneamento prévio e validação rigorosa ao migrar nuvem.
Para planejar e executar a migração com total previsibilidade operacional, siga este roteiro técnico:
- Faça a auditoria e a limpeza do repositório, identificando arquivos duplicados, dados obsoletos e registros que ultrapassaram o tempo legal de retenção documental. Eliminar dados desnecessários reduz o volume a ser transferido e simplifica a gestão futura.
- Faça o mapeamento de permissões e grupos, documentando quem precisa acessar cada pasta com base nas atribuições dos cargos. Esse levantamento serve de base para estruturar o controle de acesso baseado em funções no novo destino.
- Estruture a arquitetura de sites e bibliotecas, criando a hierarquia em diretórios temáticos por departamento ou projeto e estabelecendo regras para padronizar repositórios de forma lógica.
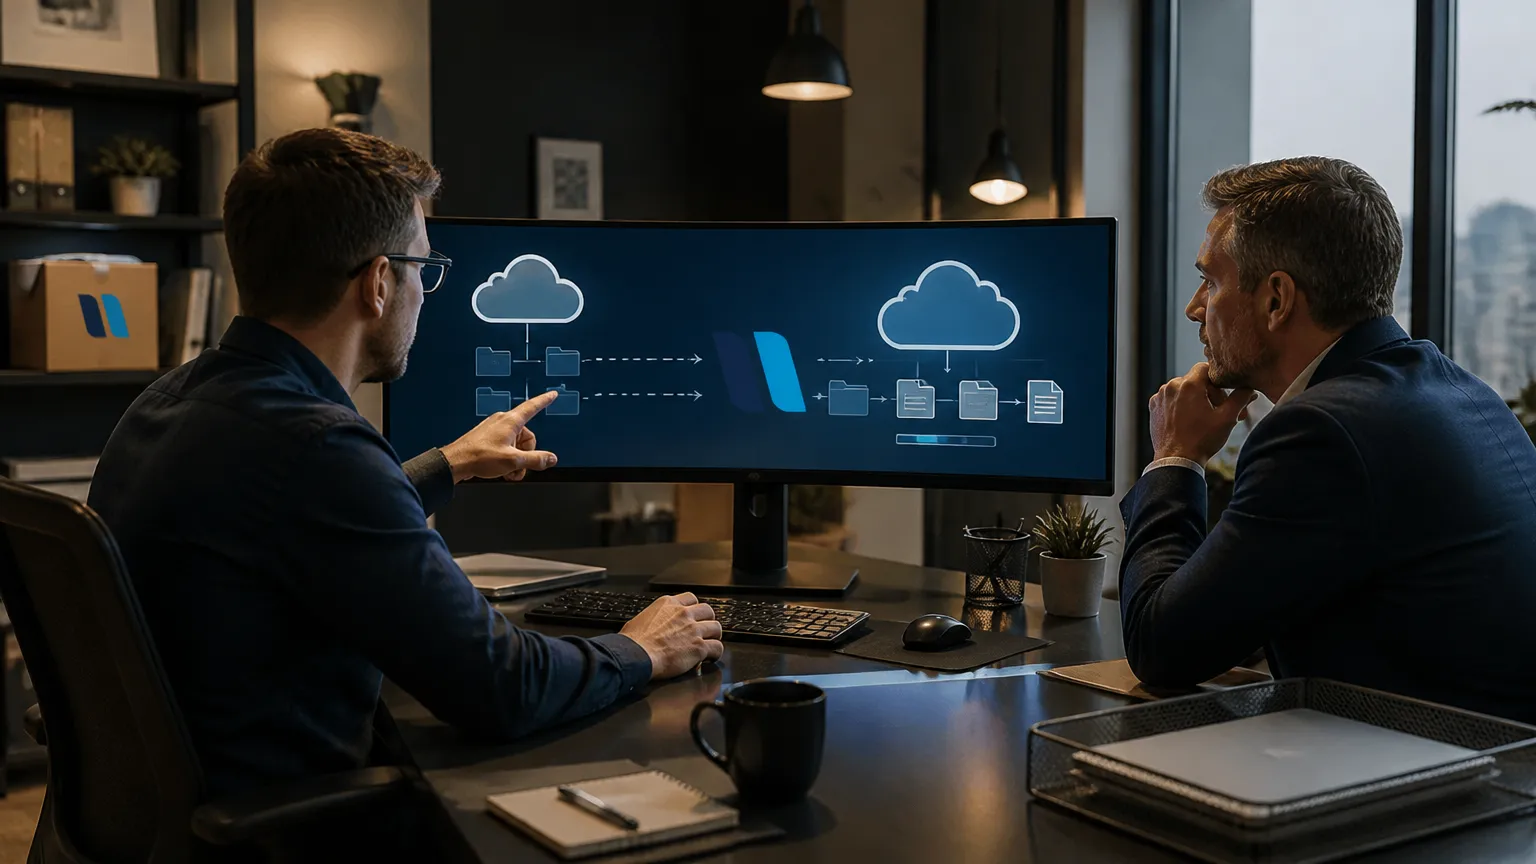
- Realize a migração piloto e a validação, transferindo primeiro os arquivos de um setor de menor impacto operacional. Teste permissões, integridade dos links internos, versionamento de arquivos e a velocidade de abertura dos itens.
- Conclua com o corte final e o treinamento, agendando a sincronização definitiva dos dados fora do horário de expediente, configurando as estações de trabalho e orientando a equipe sobre os novos fluxos de colaboração.
Durante todo o procedimento, a auditoria de logs e acessos deve permanecer ativa para registrar movimentações e apoiar o cumprimento de exigências da Lei Geral de Proteção de Dados (LGPD). O suporte contínuo nos primeiros dias de uso garante que pequenas dúvidas de navegação não prejudiquem o ritmo de entrega da sua equipe.
Conclusão
Centralizar documentos em repositórios digitais resolve gargalos operacionais que afetam a rotina de pequenas e médias empresas. Essa transição elimina falhas com arquivos duplicados, impede a perda de versões importantes e assegura controle sobre privilégios de edição e leitura em cada departamento.
Controles de acesso baseados em funções protegem as informações estratégicas, apoiam o atendimento a requisitos da LGPD e viabilizam o compartilhamento externo controlado. Com auditoria e versionamento ativos, a equipe ganha agilidade sem comprometer a segurança operacional.
Com mais de 34 anos de atuação e mais de 700 projetos entregues, a HLTI atua no planejamento da arquitetura de pastas, mapeamento de acessos e migração técnica sem paradas na operação. O modelo de suporte gerenciado conta com contratos sem multa de fidelidade para garantir a continuidade do negócio.
Fale com a equipe da HLTI para avaliar a infraestrutura da sua empresa, definir permissões adequadas e organizar arquivos na nuvem com segurança técnica.
Perguntas Frequentes
Como o controle de acesso baseado em funções melhora a segurança das pastas corporativas?
O modelo RBAC vincula privilégios de visualização e edição aos cargos dos colaboradores, e não a usuários individuais. Isso garante que cada profissional acesse apenas as pastas necessárias para suas atividades no armazenamento em nuvem empresarial, reduzindo a exposição de dados sensíveis e facilitando o bloqueio de acessos em desligamentos ou mudanças de função.
De que forma a HLTI auxilia na migração do servidor de arquivos para a nuvem?
A HLTI faz o saneamento de dados obsoletos, estrutura as bibliotecas departamentais, configura permissões granulares por grupos e executa a migração técnica do servidor de arquivos local sem paralisar as atividades da empresa. O trabalho inclui suporte técnico contínuo e monitoramento proativo em contratos sem multa de fidelidade.
Qual é a diferença entre permissão de leitura e de edição em diretórios?
A permissão de leitura restringe o usuário à visualização de documentos, relatórios e políticas, evitando exclusões e alterações indevidas. Já a permissão de edição autoriza os colaboradores a modificar conteúdos, atualizar planilhas e criar novos arquivos nas pastas autorizadas, mantendo a integridade da governança documental.
Como funciona a recuperação de versões anteriores em caso de edições indevidas?
O versionamento de arquivos registra cada modificação feita no documento em tempo real. Se houver sobrescrita incorreta ou exclusão de trechos, o usuário ou o administrador restaura o histórico de datas anteriores rapidamente, sem a necessidade de rotinas complexas de recuperação de backups locais.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.