Uma política de senhas eficiente protege os sistemas corporativos sem sobrecarregar a rotina dos colaboradores com regras impraticáveis. O modelo moderno substitui exigências arbitrárias de caracteres por frases-senha longas, cofres digitais centralizados e autenticação multifator mandatória em todos os acessos operacionais. Na prática, uma política de senhas só funciona quando a equipe consegue cumpri-la sem recorrer a anotações e atalhos.
Neste guia, você entenderá como equilibrar usabilidade e segurança técnica, aplicando diretrizes de órgãos técnicos para eliminar trocas periódicas desnecessárias, mitigar ataques de força bruta e assegurar conformidade operacional com a legislação de dados.
Sumário
- Por que a política de senhas tradicional falha no dia a dia da equipe
- Complexidade arbitrária vs. comprimento por frase-senha: o que diz o padrão técnico
- Troca periódica obrigatória vs. troca baseada em risco de comprometimento
- O que precisa estar escrito no documento da política de senhas
- Como implementar gerenciador de credenciais corporativo e MFA sem travar a operação
- Conclusão
- Perguntas Frequentes
Por que a política de senhas tradicional falha no dia a dia da equipe
Para que a política de senhas proteja credenciais corporativas sem paralisar o trabalho, substitua regras rígidas de caracteres por frases longas combinadas com autenticação multifator e cofres digitais centralizados. A segurança real depende da extensão do código de acesso e de camadas extras de verificação, não de trocas mensais que induzem anotações em papéis ou padrões previsíveis.
Modelos antigos de autenticação exigem combinações complexas com símbolos e números trocados a cada trinta dias. Consequentemente, essa imposição gera fadiga mental nos colaboradores e leva à criação de variações óbvias, facilitando ataques de força bruta e credential stuffing. Quando a regra técnica ignora o fator humano, a vulnerabilidade operacional aumenta.
A diretriz técnica da norma internacional NIST SP 800-63B comprova que a expiração periódica forçada sem indício de comprometimento é contraproducente. Três fatores principais explicam esse desgaste.
O primeiro fator é a previsibilidade comportamental. Obrigados a trocar a credencial em ciclos fixos, os usuários alternam apenas o dígito final ou o mês vigente, o que mantém a base da senha intacta e facilmente dedutível por quem já viu uma versão anterior. O segundo fator é o armazenamento inseguro, porque senhas difíceis de memorizar acabam registradas em planilhas desprotegidas ou em blocos de notas adesivos colados no monitor, o que anula na prática todo o ganho teórico de complexidade.
O terceiro fator é a sobrecarga do suporte técnico. Bloqueios constantes de contas geram filas de chamados desnecessários e interrupções na produtividade da empresa, deslocando a equipe de TI para um trabalho repetitivo que a própria política de senhas criou. Somados, os três fatores explicam por que regras mais duras costumam produzir ambientes menos seguros, e não o contrário.
Uma gestão de credenciais institucional precisa alinhar conveniência e conformidade com a Lei Geral de Proteção de Dados. O foco da política de senhas deve migrar da memorização individual para ferramentas institucionais de custódia e controle de acesso baseado em funções (RBAC).
Complexidade arbitrária vs. comprimento por frase-senha: o que diz o padrão técnico
Durante anos, a política de senhas das empresas priorizou regras rígidas de caracteres especiais, números e letras maiúsculas. Em contrapartida, publicações técnicas demonstraram que a complexidade arbitrária induz os usuários a criarem padrões previsíveis e fáceis de burlar por invasões automatizadas.
A orientação atual foca no comprimento e no uso de frase-senha (passphrase), combinando termos simples e longos que oferecem maior entropia matemática e memorização intuitiva. Essa mudança metodológica prioriza a real resistência das credenciais sem exigir ginástica mental dos colaboradores.
O primeiro ganho é a entropia real por tamanho, porque sequências com mais de 15 caracteres elevam exponencialmente o custo computacional de invasão. O segundo é a redução de previsibilidade, já que a frase-senha elimina as substituições comuns que softwares de invasão decifram rapidamente.
O terceiro ganho é a diminuição do atrito operacional, porque uma frase longa simplifica a digitação diária pelos colaboradores e evita anotações inseguras. Somados, os três efeitos sustentam a recomendação de priorizar a extensão da credencial na política de senhas.
Vale entender por que o comprimento pesa mais do que o símbolo. Cada caractere adicional multiplica o espaço de combinações que um software de quebra precisa percorrer, enquanto a troca de uma letra por um símbolo semelhante apenas desloca o ponto de partida de uma lista que esses mesmos softwares já conhecem há anos. Uma frase formada por quatro ou cinco palavras comuns, sem relação entre si, passa com folga dos quinze caracteres e continua fácil de lembrar e de digitar, inclusive em teclado de celular. É esse equilíbrio que uma política de senhas precisa capturar: exigir um mínimo de extensão, orientar a construção da frase com exemplos, proibir o reuso da mesma credencial em serviços diferentes e deixar claro que o cofre corporativo guarda aquilo que ninguém precisa memorizar. Redigida assim, a política de senhas deixa de ser uma lista de proibições e passa a descrever um comportamento que a equipe consegue repetir todos os dias.
| Critério de Avaliação | Método Tradicional | Diretriz de Normas Oficiais | Abordagem HLTI (TI Gerenciada e Proteção de Dados) |
|---|---|---|---|
| Complexidade arbitrária vs. comprimento | Exige símbolos aleatórios em códigos curtos de 8 caracteres | Prioriza frase-senha longa com foco em alta entropia | Implementa diretrizes técnicas de passphrases longas via diretório central |
| Troca por tempo vs. detecção de risco | Força expiração periódica a cada 30 ou 60 dias | Recomenda alteração apenas sob suspeita de comprometimento | Monitoramento proativo contínuo com bloqueio imediato sob incidente |
| Memorização individual vs. cofre corporativo | Confia na memória humana, gerando repetições | Indica o uso de gerenciadores de credenciais estruturados | Implantação e gestão de cofre corporativo com suporte técnico dedicado |
| Registro formal da política de senhas | Regras transmitidas verbalmente, sem documento de referência | Orienta diretrizes documentadas, aprovadas e revisadas | Documento formal parametrizado junto ao diretório de identidade |
| Senha única vs. autenticação multifator (MFA) | Apenas senha única para acesso aos sistemas locais | Exige MFA obrigatório em acessos externos e sensíveis | Integração de autenticação em dois fatores com controle RBAC centralizado |
Esse modelo moderno deve alinhar a facilidade de uso diário à proteção dos dados corporativos, integrando parâmetros técnicos que impeçam comportamentos de risco e apoiem as exigências da LGPD sem travar a produtividade da equipe.
Troca periódica obrigatória vs. troca baseada em risco de comprometimento
Exigir que colaboradores alterem credenciais a cada 30, 60 ou 90 dias sem motivo concreto gera um efeito colateral evidente: senhas fracas. Quando forçados a criar novos códigos com frequência, os usuários tendem a manter a base original e apenas incrementar números, trocar letras por caracteres similares ou anotar os dados em locais desprotegidos. Diretrizes modernas de autenticação recomendam abandonar a rotação cega por tempo e adotar a alteração orientada a eventos reais de ameaça, e é exatamente isso que uma política de senhas atual precisa formalizar.
Um protocolo atualizado foca em monitorar anomalias e agir imediatamente quando houver suspeita de vazamento, tentativa suspeita de acesso ou desligamento de colaboradores. Portanto, essa mudança reduz a fadiga da equipe e fecha brechas de segurança operacionais.
| Critério de avaliação | Abordagem tradicional | Prática informal | Abordagem HLTI (TI Gerenciada e Proteção de Dados) |
|---|---|---|---|
| Frequência de expiração | Troca arbitrária a cada 30 a 90 dias | Sem expiração definida ou controle | Troca baseada em risco real e monitoramento contínuo |
| Gatilhos previstos na política de senhas | Apenas a data de expiração marcada no calendário | Nenhum gatilho definido antes do incidente acontecer | Vazamento confirmado, acesso anômalo e desligamento |
| Estrutura das credenciais | Complexidade curta com símbolos arbitrários | Combinações simples e fáceis de lembrar | Adoção de frase-senha longa com validação técnica |
| Camadas de autenticação | Senha única por usuário | Uso facultativo de segundo fator | Autenticação de dois fatores (MFA) mandatória |
| Armazenamento corporativo | Planilhas locais ou anotações físicas | Navegador pessoal sem criptografia central | Cofre corporativo gerenciado |
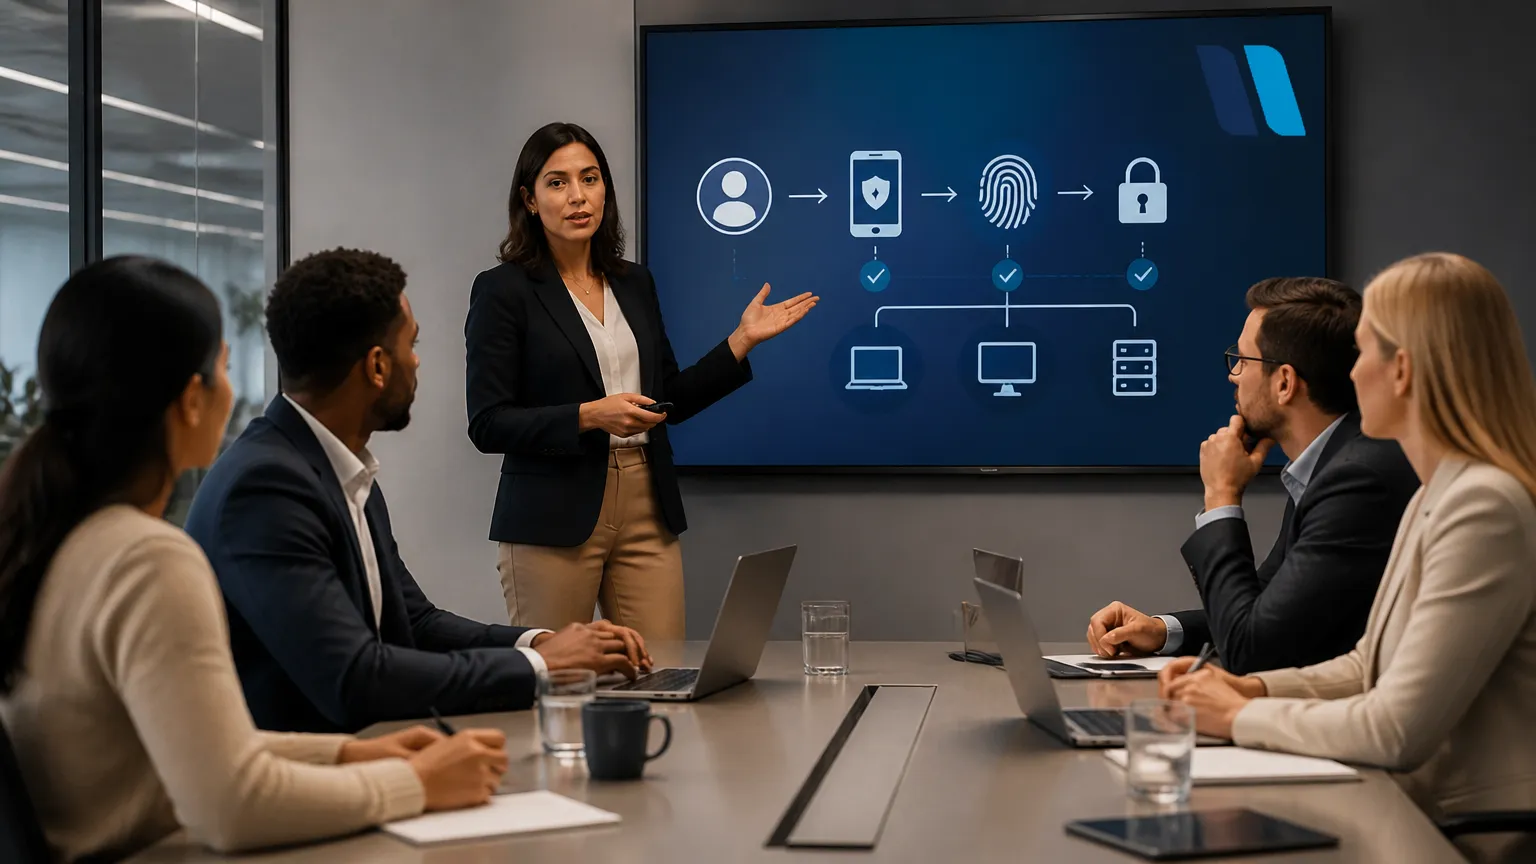
Para estruturar esse fluxo dinâmico com eficiência, a gestão de acessos deve cobrir quatro requisitos essenciais de proteção.
O primeiro é a verificação contra credenciais vazadas, com validação automática que impede o cadastro de senhas já expostas em incidentes públicos, porque uma combinação forte na teoria perde todo o valor quando já circula em listas negociadas por criminosos. O segundo é o monitoramento de tentativas inválidas, com bloqueio temporário após sequências anômalas, medida que contém tentativas de invasão automatizadas sem punir quem apenas errou a digitação.
O terceiro requisito é a revogação imediata em desligamentos, com cancelamento instantâneo de privilégios conforme o perfil funcional de cada usuário, ponto em que a política de senhas se conecta diretamente ao processo conduzido pelo RH. O quarto é o treinamento e a conscientização, com capacitação contínua para que os colaboradores identifiquem tentativas de engenharia social, já que nenhuma política de senhas resiste a um usuário convencido a entregar a credencial por telefone ou e-mail.
O que precisa estar escrito no documento da política de senhas
Regras combinadas em reunião não sobrevivem à rotatividade da equipe. Para valer como norma interna, a política de senhas precisa existir em documento aprovado pela direção, com data de vigência, responsável pela manutenção e prazo de revisão definido. O texto começa delimitando o escopo, ou seja, quais sistemas, contas e dispositivos estão cobertos, da rede local aos serviços em nuvem, passando pelos acessos remotos e pelos aplicativos usados em celular corporativo. Sem esse recorte explícito, cada área interpreta a regra à sua maneira e o controle se dissolve justamente nos pontos mais expostos.
O segundo bloco define papéis e responsabilidades. É preciso dizer quem aprova a concessão de um acesso, quem executa a criação da conta, quem revisa periodicamente as permissões e a quem o colaborador deve recorrer diante de uma suspeita de comprometimento. Em seguida vêm as regras objetivas, escritas em linguagem que dispensa interpretação: comprimento mínimo da frase-senha, proibição de reuso entre serviços, obrigatoriedade do cofre corporativo, exigência de segundo fator nos acessos externos e prazo máximo para revogação de credenciais no desligamento.
Um ponto que costuma ficar de fora são as contas compartilhadas e as senhas de serviço, usadas por sistemas que se comunicam entre si e que raramente aparecem nos controles de acesso individuais. A política de senhas deve tratá-las de forma explícita, indicando onde ficam custodiadas, quem pode consultá-las, com que frequência são revisadas e o que acontece quando o responsável deixa a empresa. Do mesmo modo, convém prever exceções, porque sistemas legados que não suportam segundo fator existem em quase toda operação, e registrar a exceção com prazo e controle compensatório é mais seguro do que tratá-la como se não existisse.
Por fim, o documento precisa ser comunicado e aceito. Uma política de senhas guardada em pasta de rede não muda comportamento; o que muda é a apresentação no momento da admissão, o aceite formal registrado e a repetição periódica em treinamentos curtos. Vincular esse material ao processo de integração de novos colaboradores e às rotinas de proteção de dados mantém a norma viva e dá à equipe técnica respaldo claro para negar um pedido de acesso fora do padrão.
Como implementar gerenciador de senhas corporativo e MFA sem travar a operação
A adoção de novas camadas de controle exige planejamento operacional para não paralisar as rotinas produtivas da equipe. A transição de um modelo de memorização individual para o uso de cofres centralizados e verificação em duas etapas precisa ocorrer de forma gradual, combinando infraestrutura técnica e capacitação dos usuários.
Para colocar a política de senhas em operação, a execução deve seguir etapas claras que reduzem o atrito no dia a dia dos colaboradores.
O trabalho começa pelo mapeamento de acessos críticos, em que se identificam os sistemas essenciais, como ERPs, servidores e plataformas fiscais, priorizando as contas administrativas com permissões elevadas. Em seguida vem a padronização de cofres corporativos, com a adoção de ferramentas de gestão centralizada que permitam o compartilhamento de uma senha segura entre setores, eliminando anotações físicas e planilhas desprotegidas.
O passo seguinte é a ativação mandatória da verificação em duas etapas, com a implementação de recursos de MFA em todos os pontos de entrada remota e nas ferramentas em nuvem. Por último entram o treinamento prático e o suporte operacional, conduzindo simulações com os funcionários para esclarecer o funcionamento dos alertas de login e o preenchimento automático de credenciais. É essa sequência que faz a política de senhas sair do papel sem interromper a rotina das áreas.
O erro mais comum nessa transição é ligar tudo de uma vez, num fim de semana, e abrir a segunda-feira com a operação inteira parada na tela de login. A sequência que funciona é outra: começar pelo próprio time de TI, que serve de piloto e descobre os atritos antes de todo mundo, seguir pelas contas administrativas e pelos acessos remotos, que concentram o maior risco, e só então avançar setor por setor, com canal de suporte reforçado nos primeiros dias de cada onda. Também ajuda antecipar os casos de exceção: o colaborador que perde o celular com o aplicativo de segundo fator, o profissional de campo sem sinal no momento do login, o prestador externo que precisa de acesso temporário. Cada um desses cenários merece um procedimento escrito, porque é neles que a política de senhas costuma ser contornada de maneira informal. Com o caminho alternativo previsto e documentado, a equipe deixa de improvisar e a política de senhas sobrevive ao primeiro mês de uso.
A HLTI auxilia organizações na estruturação desses fluxos técnicos por meio de serviços de infraestrutura e proteção de dados. Esse trabalho contempla a configuração de regras de bloqueio automático por risco, parametrização de diretórios centrais de identidade e treinamento direto com as equipes operacionais, assegurando conformidade com requisitos da LGPD sem comprometer a agilidade dos processos diários.
Conclusão
Uma política de senhas eficiente supera práticas obsoletas. Adotar frases-senha longas, autenticação em duas etapas e cofres corporativos reduz a superfície de ataque da empresa, protegendo dados críticos contra invasões e vazamentos.
Com mais de 34 anos de experiência no mercado, a HLTI auxilia empresas a implementar rotinas de controle de acesso (RBAC) e proteção contínua sem comprometer a produtividade da equipe. Nossos contratos de TI gerenciada e suporte técnico não exigem fidelidade, oferecendo total flexibilidade.
Fale com a HLTI para diagnosticar sua infraestrutura e estruturar uma política de senhas prática, segura e perfeitamente adaptada à rotina do seu negócio.
Perguntas Frequentes
Por que a norma técnica NIST SP 800-63B desencoraja a troca periódica obrigatória de credenciais?
A norma internacional NIST SP 800-63B demonstra que trocas forçadas a cada 30 ou 60 dias incentivam os usuários a criarem variações previsíveis da senha anterior ou realizarem anotações desprotegidas. As diretrizes modernas recomendam o uso de frase-senha longa aliada à alteração mandatória somente sob suspeita ou confirmação de incidente de segurança e vazamento de dados.
Qual é a diferença entre complexidade arbitrária de caracteres e o comprimento de frase-senha (passphrase)?
A complexidade arbitrária exige símbolos e números em sequências curtas, o que gera códigos difíceis de memorizar e vulneráveis a ataques automatizados. Já o comprimento por frase-senha (passphrase) utiliza combinações com mais de 15 caracteres formadas por palavras comuns, gerando maior entropia matemática, resistência contra ataques de força bruta e facilidade de digitação para os colaboradores.
Como a autenticação multifator (MFA) e os gerenciadores de senhas corporativos protegem contra credential stuffing?
Os gerenciadores de credenciais corporativos geram senhas exclusivas para cada serviço, impedindo que o vazamento de uma credencial comprometa outros sistemas corporativos. Paralelamente, a autenticação multifator (MFA) exige uma segunda camada de validação temporal ou biométrica, bloqueando tentativas de invasão via credential stuffing mesmo quando invasores possuem a senha correta.
A política de senhas precisa ser um documento formal aceito pelos colaboradores?
Sim, porque o registro formal é o que transforma uma recomendação em norma interna exigível. O documento define escopo, responsáveis, regras objetivas, tratamento de contas compartilhadas e de serviço, exceções aprovadas e prazo de revisão. O aceite no momento da admissão, somado a reciclagens periódicas, dá à equipe técnica respaldo para negar acessos fora do padrão e mantém a política de senhas alinhada às exigências de proteção de dados.
De que forma a HLTI auxilia na estruturação e suporte da política de senhas para empresas?
A HLTI realiza o diagnóstico completo da infraestrutura de acessos da empresa, configurando diretórios centrais com controle de acesso baseado em funções (RBAC), implantação de cofres corporativos e ativação mandatória de MFA. Todo o suporte técnico e monitoramento proativo é oferecido em modalidades contratuais flexíveis e sem exigência de cláusula de fidelidade rescisória.
Com mais de 30 anos de experiência acumulada, me especializei em tecnologia da informação, com foco em arquiteturas seguras para infraestruturas locais, em nuvem e híbridas. Acredito que o sucesso é construído em conjunto; o compartilhamento de ideias, visões e conhecimentos entre as pessoas é fundamental para impulsionar o crescimento, promover o aprendizado contínuo e desenvolver soluções mais eficazes e equilibradas.